2026년 10월 25일서울 · 워싱턴 · 인도태평양
October 25, 2026Seoul · Washington · Indo-Pacific
[속보]
국무부 중국 여행경보 10월 19일 갱신…2단계 유지, "중국이 일부 미국 시민 부당 구금", 위험 지표에 '부당 구금(D)'·재무부 OFAC, 북한 SEK 스튜디오 연계 중국 업체 2곳·중국인 1명 제재 명단서 삭제…이란 관련 18건 신규 지정·루비오 국무장관 "우크라이나 전쟁은 돈바스 전쟁, 러시아가 원하는 건 그 나라 한 부분의 11퍼센트"…"외교로만 끝난다"·국무부 "후티, 사나 주재 미 대사관 직원 20명 넘게 5년째 억류"…"즉각·무조건 석방" 촉구·루비오 국무장관 "미·인도 무역협정 99% 끝났다, 몇 달이 아니라 몇 주"…고르 대사 "교역 15년 전 200억→2,400억 달러"·بريطانيا تؤسس «مختبر الأمن الحيوي للذكاء الاصطناعي»... 100 مليون جنيه إسترليني من الحكومة وما يصل إلى 200 مليون من «أوبن إيه آي» و«أنثروبيك»·Великобритания создаст «Лабораторию биобезопасности ИИ»: 100 млн фунтов от правительства, до 200 млн от OpenAI и Anthropic·英(영), 'AI 바이오안보연구소' 세운다…정부 1억·오픈AI·앤트로픽 최대 2억파운드·CIA 위탁업체 개발자, 직무와 무관한 극비 보고서 5건 열람하고 연인의 서브스택 글로 흘린 혐의로 체포됐다·파라과이, 미국 주도 AI·공급망 구상 팍스 실리카 26번째 서명국 합류…핵심광물·수력발전으로 초지능 인프라 구축·폴란드 영공 위협 경보, 10월 23일 하루 네 차례 반복…정부안전센터 Alert RCB 루블린·포드카르파치 주민에 발송·일본, 수상함 전자전체계 SLQ-32(V)6 생산비 3,545만 달러 대외군사판매 자금으로 부담, 미 전쟁부는 캐나다 몫과 묶어 7,429만 달러 계약 변경· 국무부 중국 여행경보 10월 19일 갱신…2단계 유지, "중국이 일부 미국 시민 부당 구금", 위험 지표에 '부당 구금(D)'·재무부 OFAC, 북한 SEK 스튜디오 연계 중국 업체 2곳·중국인 1명 제재 명단서 삭제…이란 관련 18건 신규 지정·루비오 국무장관 "우크라이나 전쟁은 돈바스 전쟁, 러시아가 원하는 건 그 나라 한 부분의 11퍼센트"…"외교로만 끝난다"·국무부 "후티, 사나 주재 미 대사관 직원 20명 넘게 5년째 억류"…"즉각·무조건 석방" 촉구·루비오 국무장관 "미·인도 무역협정 99% 끝났다, 몇 달이 아니라 몇 주"…고르 대사 "교역 15년 전 200억→2,400억 달러"·بريطانيا تؤسس «مختبر الأمن الحيوي للذكاء الاصطناعي»... 100 مليون جنيه إسترليني من الحكومة وما يصل إلى 200 مليون من «أوبن إيه آي» و«أنثروبيك»·Великобритания создаст «Лабораторию биобезопасности ИИ»: 100 млн фунтов от правительства, до 200 млн от OpenAI и Anthropic·英(영), 'AI 바이오안보연구소' 세운다…정부 1억·오픈AI·앤트로픽 최대 2억파운드·CIA 위탁업체 개발자, 직무와 무관한 극비 보고서 5건 열람하고 연인의 서브스택 글로 흘린 혐의로 체포됐다·파라과이, 미국 주도 AI·공급망 구상 팍스 실리카 26번째 서명국 합류…핵심광물·수력발전으로 초지능 인프라 구축·폴란드 영공 위협 경보, 10월 23일 하루 네 차례 반복…정부안전센터 Alert RCB 루블린·포드카르파치 주민에 발송·일본, 수상함 전자전체계 SLQ-32(V)6 생산비 3,545만 달러 대외군사판매 자금으로 부담, 미 전쟁부는 캐나다 몫과 묶어 7,429만 달러 계약 변경·
[BREAKING]
The U.S. Department of State Updates China Travel Advisory on October 19… Level 2 Maintained, "China Wrongfully Detains Some U.S. Citizens," 'Wrongful Detention (D)' on Risk Indicators·U.S. Department of the Treasury's OFAC Removes Two Chinese Companies and One Chinese National Linked to North Korea's SEK Studio from Sanctions List; Newly Designates 18 Iran-Related Targets·Secretary of State Rubio: "The Ukraine War Is a Donbas War, What Russia Wants Is 11 Percent of One Part of That Country" ... "Will Only End Through Diplomacy"·The U.S. Department of State: "The Houthis Have Detained Over 20 U.S. Embassy Staff in Sanaa for Fifth Year"... Urges "Immediate and Unconditional Release"·Secretary of State Rubio: "U.S.-India Trade Agreement 99% Done, Weeks Not Months"… Ambassador Gor: "Trade Went from $20 Billion 15 Years Ago to $240 Billion"·UK to Establish 'AI Biosecurity Lab'... Government £100 Million, OpenAI and Anthropic Up to £200 Million·CIA Contractor Developer Arrested for Allegedly Accessing 5 Unrelated Top-Secret Reports and Leaking Them to Partner's Substack·Paraguay Joins U.S.-Led AI and Supply Chain Initiative Pax Silica as 26th Signatory to Build Superintelligence Infrastructure with Critical Minerals and Hydroelectric Power·Japan to Fund $35.45 Million for SLQ-32(V)6 Surface Electronic Warfare System Production via Foreign Military Sales; U.S. Department of War Modifies $74.29 Million Contract Bundled with Canada's Share·Poland Airspace Threat Alert Repeated Four Times in Single Day on Oct. 23... Government Centre for Security (RCB) Sends 'Alert RCB' to Residents of Lublin and Podkarpackie·Trump Sets 500% Tariff on Russian Goods and 100% on Russian Crude Importers… Enforcement Tied to Immediate Waivers·Bank of America Hit with Third-Largest Penalty in U.S. Department of the Treasury History for Failing to Timely Report Over $5 Billion in Suspicious Transactions, Including Chinese Money Laundering Network Deals· The U.S. Department of State Updates China Travel Advisory on October 19… Level 2 Maintained, "China Wrongfully Detains Some U.S. Citizens," 'Wrongful Detention (D)' on Risk Indicators·U.S. Department of the Treasury's OFAC Removes Two Chinese Companies and One Chinese National Linked to North Korea's SEK Studio from Sanctions List; Newly Designates 18 Iran-Related Targets·Secretary of State Rubio: "The Ukraine War Is a Donbas War, What Russia Wants Is 11 Percent of One Part of That Country" ... "Will Only End Through Diplomacy"·The U.S. Department of State: "The Houthis Have Detained Over 20 U.S. Embassy Staff in Sanaa for Fifth Year"... Urges "Immediate and Unconditional Release"·Secretary of State Rubio: "U.S.-India Trade Agreement 99% Done, Weeks Not Months"… Ambassador Gor: "Trade Went from $20 Billion 15 Years Ago to $240 Billion"·UK to Establish 'AI Biosecurity Lab'... Government £100 Million, OpenAI and Anthropic Up to £200 Million·CIA Contractor Developer Arrested for Allegedly Accessing 5 Unrelated Top-Secret Reports and Leaking Them to Partner's Substack·Paraguay Joins U.S.-Led AI and Supply Chain Initiative Pax Silica as 26th Signatory to Build Superintelligence Infrastructure with Critical Minerals and Hydroelectric Power·Japan to Fund $35.45 Million for SLQ-32(V)6 Surface Electronic Warfare System Production via Foreign Military Sales; U.S. Department of War Modifies $74.29 Million Contract Bundled with Canada's Share·Poland Airspace Threat Alert Repeated Four Times in Single Day on Oct. 23... Government Centre for Security (RCB) Sends 'Alert RCB' to Residents of Lublin and Podkarpackie·Trump Sets 500% Tariff on Russian Goods and 100% on Russian Crude Importers… Enforcement Tied to Immediate Waivers·Bank of America Hit with Third-Largest Penalty in U.S. Department of the Treasury History for Failing to Timely Report Over $5 Billion in Suspicious Transactions, Including Chinese Money Laundering Network Deals·
polish

Podatności PHP2Shell umożliwiają przejęcie serwera WWW bez logowania; amerykańskie CISA, NSA i FBI ostrzegają, by natychmiast zainstalować łatki lub wyłączyć serwery
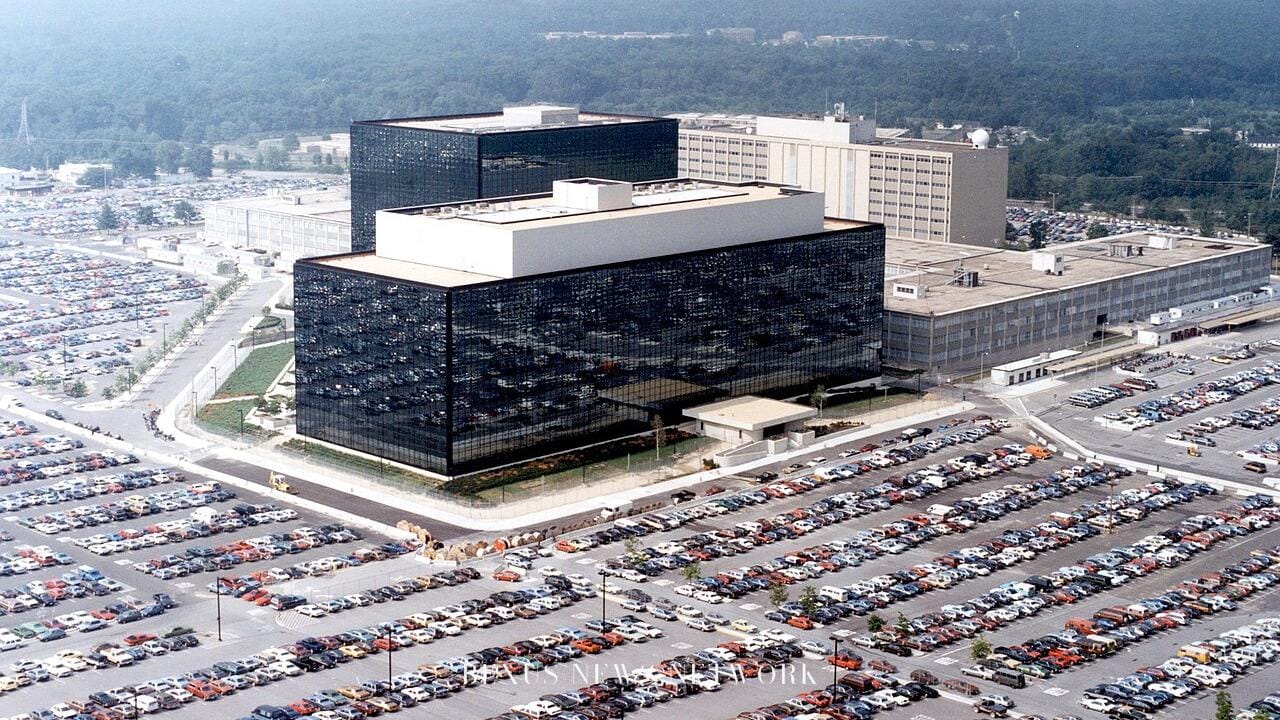
Podatności PHP2Shell umożliwiają przejęcie serwera WWW bez logowania; amerykańskie CISA, NSA i FBI ostrzegają, by natychmiast zainstalować łatki lub wyłączyć serwery
Zdjęcie: Agencja Bezpieczeństwa Narodowego (NSA)

WASZYNGTON

W języku programowania PHP, powszechnie stosowanym na stronach internetowych i serwerach aplikacji internetowych, wykryto dwie krytyczne luki bezpieczeństwa umożliwiające wykonywanie poleceń na serwerze bez uwierzytelnienia, co skłoniło amerykańską Agencję ds. Cyberbezpieczeństwa i Bezpieczeństwa Infrastruktury (CISA), Agencję Bezpieczeństwa Narodowego (NSA) oraz Federalne Biuro Śledcze (FBI) do pilnego wezwania do natychmiastowego wdrożenia poprawek. W dniach od 21 do 23 października (czasu USA) te trzy agencje poinformowały o lukach oznaczonych jako CVE-2026-109618 i CVE-2026-109619 za pośrednictwem alertów, komunikatów prasowych oraz powiadomień pożytku publicznego (PSA). Wszystkie instytucje zgodnie zaleciły, aby organizacje, które nie są w stanie natychmiast dokonać aktualizacji, odłączyły podatne systemy od sieci.

CISA informuje, że luki „php2shell” umożliwiają nieuwierzytelnione zdalne wykonanie kodu

W alercie opublikowanym 21 października CISA stwierdziła, że dwie luki, określane jako „php2shell”, umożliwiają nieuwierzytelnione zdalne wykonanie kodu w PHP. Podatne są wszystkie instalacje PHP obsługujące żądania sieciowe. CISA wskazała jako przykłady Apache z modułem mod_php, PHP-FPM, php-cgi, FrankenPHP oraz LiteSpeed. CISA dodała, że kombinacja z mod_php została sklasyfikowana przez twórców PHP jako stwarzająca najwyższe ryzyko.

Załatane wersje to PHP 8.5.12, 8.4.27, 8.3.36 i 8.2.35. CISA oświadczyła, że organizacje powinny niezwłocznie zaktualizować swoje oprogramowanie do tych wersji. Zaznaczyła jednak, że do momentu publikacji alertu nie zaobserwowała udanych ataków w środowisku rzeczywistym wykorzystujących te luki. Tego samego dnia konto CISA ds. cyberbezpieczeństwa opublikowało na platformie X identyfikatory obu luk, informując organizacje o konieczności natychmiastowego wdrożenia poprawek.

CISA zaktualizowała ten alert 23 października, dodając reguły detekcji SIGMA służące do wykrywania podejrzanej aktywności oraz uwzględniając materiały instytucji partnerskich. Wśród materiałów partnerskich znalazły się wytyczne brytyjskiego Narodowego Centrum Cyberbezpieczeństwa, Australijskiego Centrum Cyberbezpieczeństwa podlegającego Australijskiej Dyrekcji Sygnałowej, Narodowego Centrum Cyberbezpieczeństwa Nowej Zelandii, Kanadyjskiego Centrum Cyberbezpieczeństwa oraz Narodowego Centrum Cyberbezpieczeństwa Holandii.

Tego samego dnia NSA również wydała ostrzeżenie w osobnym komunikacie prasowym.

NSA ostrzega, że podmioty cybernetyczne z dużym prawdopodobieństwem wykorzystają te luki jako broń

W komunikacie prasowym z 21 października NSA poinformowała, że twórcy PHP wydali tego dnia (w środę) łatki open source. NSA zauważyła, że PHP (skrót od „PHP: Hypertext Preprocessor”) działa na większości głównych systemów operacyjnych, wykonuje się bezpośrednio na serwerach WWW i jest osadzany w kodzie HTML w celu tworzenia dynamicznych stron internetowych. NSA stwierdziła, że ze względu na tak powszechne zastosowanie wada ta może stworzyć dogodne warunki do nadużyć. NSA nadała temu zestawowi luk nazwę „PHP2Shell” i oświadczyła, że priorytetowo traktuje identyfikację złośliwych podmiotów cybernetycznych próbujących je wykorzystać.

NSA oświadczyła, że napastnik może przejąć kontrolę nad podatnymi serwerami WWW bez uprzedniego dostępu ani uwierzytelnienia. Za pomocą tej metody może wykradać poufne dane, zakłócać działanie usług lub przemieszczać się w głąb sieci – dodała agencja. NSA podkreśliła, że luki te są wadami samego PHP, a nie hostowanych aplikacji czy konfiguracji, w związku z czym serwery działające na podatnych wersjach PHP są bezpośrednio narażone na ataki.

NSA, odpowiedzialna za bezpieczeństwo narodowe USA, stwierdziła, że „podmioty cybernetyczne z dużym prawdopodobieństwem wykorzystają luki PHP2Shell jako broń”. Z uwagi na powagę zagrożenia natychmiastowe wdrożenie poprawek jest wymagane we wszystkich departamentach i agencjach rządu federalnego USA. NSA zaleciła zachowanie czujności w nadchodzących tygodniach wobec urządzeń i usług dostępnych z poziomu Internetu, które korzystają z PHP, wzmocnienie rejestrowania zdarzeń oraz zastąpienie usług PHP, które utraciły wsparcie techniczne (EOL) i nie są kompatybilne z łatkami. Konto NSA ds. cyberbezpieczeństwa również opublikowało to ostrzeżenie na platformie X tego samego dnia.

W poście tym NSA wskazała, że luki te często zapewniają bezpośredni dostęp do systemu plików lub bazy danych serwera. Agencja zaleciła odłączenie systemów od sieci, jeśli natychmiastowa aktualizacja nie jest możliwa, i zapowiedziała rychłe wydanie szczegółowych wytycznych.

NSA poradziła uważne śledzenie aktualizacji, zaznaczając, że inni dostawcy oprogramowania mogą udostępniać poprawki w miarę ich przygotowania, oraz poinformowała, że najnowsze wskazówki dotyczące ograniczenia ryzyka można znaleźć na stronie komunikatów bezpieczeństwa twórców PHP. NSA zapowiedziała, że będzie współpracować ze społecznością wywiadowczą, CISA i innymi ekspertami, aby identyfikować i usuwać luki w systemach rządowych i związanych z bezpieczeństwem narodowym.

CISA wzywa do przeprowadzenia pełnej inwentaryzacji systemów korzystających z PHP

CISA zażądała przede wszystkim zidentyfikowania wewnątrz organizacji wszystkich systemów, na których działa PHP. Jak wskazała CISA, PHP jest często zintegrowane wewnątrz innego oprogramowania, przez co może nie być widoczne na pierwszy rzut oka. CISA wezwała do natychmiastowego załatania w pierwszej kolejności systemów wystawionych na działanie Internetu. Organizacje, które nie mogą natychmiast przeprowadzić aktualizacji lub nadal korzystają z niewspieranych wersji PHP 8.1 i starszych, muszą odłączyć systemy oparte na PHP od sieci do czasu zakończenia instalacji poprawek lub aktualizacji.

CISA zaapelowała o zapoznanie się z oficjalnym komunikatem bezpieczeństwa twórców PHP i zweryfikowanie instrukcji instalacji poprawek. CISA wskazała, że zapory sieciowe aplikacji internetowych mogą zapewnić częściową ochronę do czasu zaktualizowania systemów. Ponadto zaleciła monitorowanie podejrzanej aktywności, takiej jak uruchamianie powłoki systemowej przez procesy robocze PHP czy pobieranie narzędzi.

23 października FBI wydało powiadomienie pożytku publicznego I-102326-PSA, będące kontynuacją wpisu opublikowanego 21 października w mediach społecznościowych. FBI stwierdziło, że PHP jest powszechnie stosowanym językiem programowania napędzającym strony internetowe i aplikacje webowe, a dwie wykryte luki mogą umożliwić złośliwym podmiotom cybernetycznym zdalne wykonanie kodu w rdzeniu PHP, narażając na niebezpieczeństwo wrażliwe dane i sieci. Wydział Cybernetyczny FBI opublikował tę informację na platformie X 21 października.

FBI oświadczyło, że aktualizacje bezpieczeństwa są już dostępne i należy je wdrożyć niezwłocznie. Przy ustalaniu miejsc występowania PHP FBI zaleciło priorytetowe traktowanie systemów wystawionych na działanie Internetu oraz produktów dostawców zawierających spakowane PHP, a także monitorowanie serwerów WWW pod kątem niespodziewanego uruchamiania powłoki poleceń lub pobierania plików przez procesy PHP. FBI wskazało, że najnowsze informacje można znaleźć w komunikatach twórców PHP, biuletynie bezpieczeństwa CERT-EU Unii Europejskiej 2026-018 oraz w katalogu znanych wykorzystywanych podatności (KEV) agencji CISA. FBI zaapelowało do przedsiębiorstw i operatorów stron internetowych o sprawdzenie, czy ich systemy są podatne na atak. W przypadku wykrycia oznak naruszenia bezpieczeństwa zalecono odizolowanie dotkniętych systemów, zabezpieczenie logów serwera WWW i PHP oraz zgłoszenie incydentu do lokalnego biura FBI lub za pośrednictwem strony ic3.gov. FBI podkreśliło, że zgłoszenia te pomagają organom ścigania w identyfikacji sprawców oraz w ostrzeganiu innych organizacji, zanim poniosą one szkody.

Źródła (KST)

  • CISA (USA), „Critical Vulnerabilities in PHP Require Immediate Patching” (opublikowano 21 października 2026 r., zaktualizowano 23 października): https://www.cisa.gov/news-events/alerts/2026/10/21/critical-vulnerabilities-php-require-immediate-patching
  • Agencja Bezpieczeństwa Narodowego USA (NSA), „NSA Advisory: Critical Patches Recommended for PHP Vulnerabilities” (21 października 2026 r.): https://www.nsa.gov/Press-Room/Press-Releases-Statements/Press-Release-View/Article/4630238/nsa-advisory-critical-patches-recommended-for-php-vulnerabilities/
  • Federalne Biuro Śledcze USA (FBI), „Critical Vulnerability Alert: PHP Core” (powiadomienie pożytku publicznego I-102326-PSA, 23 października 2026 r.): https://www.fbi.gov/investigate/cyber/alerts/2026/critical-vulnerability-alert-php-core
  • Wpis konta CISA Cyber na platformie X: https://x.com/CISACyber/status/2112947079458717969
  • Wpis konta NSA Cyber na platformie X: https://x.com/NSACyber/status/2112903220209098897
  • Wpis Wydziału Cybernetycznego FBI na platformie X: https://x.com/FBICyberDiv/status/2112921648252719420
Subscribe · 유료구독

백서스뉴스네트워크를 구독하세요

영향력 있는 글로벌 리더들의 영향력 있는 글로벌 소식를 팔로우하세요.

유료구독 신청 · 월 7,900원

유료 요금제와 결제는 구독 신청 화면에서 확인할 수 있습니다.

Subscribe · Paid

Subscribe to BEXUS NEWS NETWORK

Follow the influential global news of influential global leaders.

Paid subscription · ₩7,900/month

Paid plans and billing are shown on the sign-up screen.

제보 · Tip

BNN에 제보하기

전하고 싶은 소식이 있거나 제보할 내용이 있으시면, 아래에 글로 적어 보내 주세요. 보내 주신 내용은 취재를 통해 사실관계를 확인한 뒤 기사에 반영될 수 있습니다. 내용은 글로 자세히 적어 주시기 바랍니다.

JPEG·PNG 사진만 최대 3장, 장당 5MB까지 첨부할 수 있습니다. 사진 외 파일은 첨부할 수 없습니다.

보내기 버튼을 누르면 작성한 내용과 사진이 BNN 접수함으로 바로 전송됩니다. 사진은 이미지 파일인지 확인한 뒤 접수하며, 문서·압축·실행 파일은 보낼 수 없습니다.

Tip · News Tip

Send a Tip to BNN

If you have news to share or a tip for our newsroom, please write it below and send it to us. We verify the facts through our reporting before any tip informs a story. Please set out the details in writing.

JPEG/PNG photos only, up to 3 photos, 5 MB each. No other files.

Pressing Send submits your tip and photos directly to the BNN intake. Photos are checked as image files first; documents, archives and executables cannot be sent.

情報提供 · Tip

BNNへ情報提供する

お伝えしたいニュースや情報がありましたら、下に文章でお書きのうえお送りください。いただいた情報は、取材で事実関係を確認したうえで記事に反映する場合があります。内容は文章で詳しくお書きください。

JPEG・PNGのみ、3枚まで、1枚5MBまで。その他のファイルは添付できません。

送信ボタンを押すと、内容と写真がBNNの受付に直接送信されます。写真は画像ファイルか確認してから受け付け、文書・圧縮・実行ファイルは送信できません。

Dica · Dica de notícia

Enviar uma dica à BNN

Se você tem uma notícia para compartilhar ou uma informação para a nossa redação, escreva-a abaixo e envie para nós. Verificamos os fatos por meio de apuração antes que qualquer informação seja usada em uma reportagem. Descreva os detalhes por escrito.

Apenas JPEG/PNG, até 3 fotos, 5 MB cada. Nenhum outro arquivo.

Ao pressionar Enviar, sua dica e fotos vão direto para a recepção da BNN. As fotos são verificadas como imagens; documentos, arquivos compactados e executáveis não podem ser enviados.

Aviso · Información

Enviar información a BNN

Si tiene una noticia que compartir o información para nuestra redacción, escríbala a continuación y envíela. Verificamos los hechos mediante nuestra labor periodística antes de que la información se incorpore a una noticia. Describa los detalles por escrito.

Solo JPEG/PNG, hasta 3 fotos, 5 MB cada una. Ningún otro archivo.

Al pulsar Enviar, su información y fotos llegan directamente a la recepción de BNN. Las fotos se comprueban como imágenes; no se pueden enviar documentos, archivos comprimidos ni ejecutables.

提供線索 · Tip

向 BNN 提供線索

如果您有想分享的消息,或有線索提供給本報編輯部,請在下方以文字寫下並傳送。我們會透過採訪查證事實,線索才可能納入報導。請將細節完整以文字說明。

僅限 JPEG/PNG,最多 3 張,每張 5 MB。不可附加其他檔案。

按下傳送後,內容與照片會直接送至 BNN 收件處。照片會先確認為圖像檔案;文件、壓縮檔與執行檔無法傳送。

Zgłoszenie · Tip

Prześlij zgłoszenie do BNN

Jeśli mają Państwo wiadomość, którą chcą się podzielić, lub zgłoszenie dla naszej redakcji, prosimy wpisać je poniżej i wysłać do nas. Fakty weryfikujemy w drodze pracy dziennikarskiej, zanim zgłoszenie trafi do materiału. Prosimy szczegółowo opisać wszystko słowami.

Tylko JPEG/PNG, maks. 3 zdjęcia, po 5 MB. Żadnych innych plików.

Po naciśnięciu Wyślij zgłoszenie i zdjęcia trafiają bezpośrednio do skrzynki BNN. Zdjęcia są sprawdzane jako pliki graficzne; dokumentów, archiwów i plików wykonywalnych nie można wysyłać.

Pont · Pont de știri

Trimite un pont către BNN

Dacă aveți o știre de împărtășit sau o informație pentru redacția noastră, vă rugăm să o scrieți mai jos și să ne-o trimiteți. Verificăm faptele prin documentare jurnalistică înainte ca informația să fie folosită într-un material. Vă rugăm să prezentați detaliile în scris.

Doar JPEG/PNG, cel mult 3 fotografii, câte 5 MB. Niciun alt fișier.

Prin apăsarea butonului Trimitere, informația și fotografiile ajung direct la recepția BNN. Fotografiile sunt verificate ca imagini; documentele, arhivele și executabilele nu pot fi trimise.

Signalement · Information

Envoyer une information à BNN

Si vous avez une nouvelle à partager ou une information à transmettre à notre rédaction, veuillez l’écrire ci-dessous et nous l’envoyer. Nous vérifions les faits par notre travail d’enquête avant qu’une information n’alimente un article. Veuillez exposer les détails par écrit.

JPEG/PNG uniquement, 3 photos maximum, 5 Mo par photo. Aucun autre fichier.

En appuyant sur Envoyer, votre information et vos photos arrivent directement à la réception de BNN. Les photos sont vérifiées comme images ; documents, archives et exécutables ne peuvent pas être envoyés.

Segnalazione · Tip

Invia una segnalazione a BNN

Se hai una notizia da condividere o una segnalazione per la nostra redazione, scrivila qui sotto e inviala. Verifichiamo i fatti con il nostro lavoro giornalistico prima che una segnalazione confluisca in un articolo. Descrivi i dettagli per iscritto.

Solo JPEG/PNG, fino a 3 foto, 5 MB ciascuna. Nessun altro file.

Premendo Invia, la segnalazione e le foto arrivano direttamente alla ricezione BNN. Le foto vengono verificate come immagini; documenti, archivi ed eseguibili non possono essere inviati.

Hinweis · News-Tipp

Einen Hinweis an BNN senden

Wenn Sie eine Nachricht teilen oder unserer Redaktion einen Hinweis geben möchten, schreiben Sie ihn bitte unten auf und senden Sie ihn an uns. Wir prüfen die Fakten durch unsere Recherche, bevor ein Hinweis in einen Beitrag einfließt. Bitte beschreiben Sie die Einzelheiten ausführlich schriftlich.

Nur JPEG/PNG, bis zu 3 Fotos, je 5 MB. Keine anderen Dateien.

Mit Senden gelangen Ihr Hinweis und Fotos direkt an den BNN-Eingang. Fotos werden als Bilddateien geprüft; Dokumente, Archive und ausführbare Dateien können nicht gesendet werden.

מידע למערכת · טיפ

שליחת מידע ל-BNN

אם יש לכם חדשות שברצונכם לשתף או מידע למערכת שלנו, כתבו אותו למטה ושלחו אלינו. אנו בודקים את העובדות בעבודת התחקיר שלנו לפני שמידע משולב בכתבה. נא לפרט הכול בכתב.

JPEG/PNG בלבד, עד 3 תמונות, 5 MB כל אחת. אין קבצים אחרים.

בלחיצה על שליחה, המידע והתמונות מגיעים ישירות לקבלת BNN. התמונות נבדקות כקבצי תמונה; לא ניתן לשלוח מסמכים, ארכיונים או קבצי הפעלה.

Tip · Nieuwstip

Stuur een tip naar BNN

Als u nieuws wilt delen of een tip voor onze redactie hebt, schrijf die dan hieronder en stuur hem naar ons. Wij controleren de feiten via onze journalistieke research voordat een tip in een bericht wordt verwerkt. Licht de details schriftelijk toe.

Alleen JPEG/PNG, maximaal 3 foto's, 5 MB per stuk. Geen andere bestanden.

Als u op Verzenden drukt, gaan uw tip en foto's rechtstreeks naar de BNN-ontvangst. Foto's worden als afbeelding gecontroleerd; documenten, archieven en uitvoerbare bestanden kunnen niet worden verzonden.