미 법무부, 북한 원격 IT 인력 수법 관련 14명 기소·2명 체포·기기 약 187대 압수 발표
https://x.com/FBIDallas/status/2110112211779654086
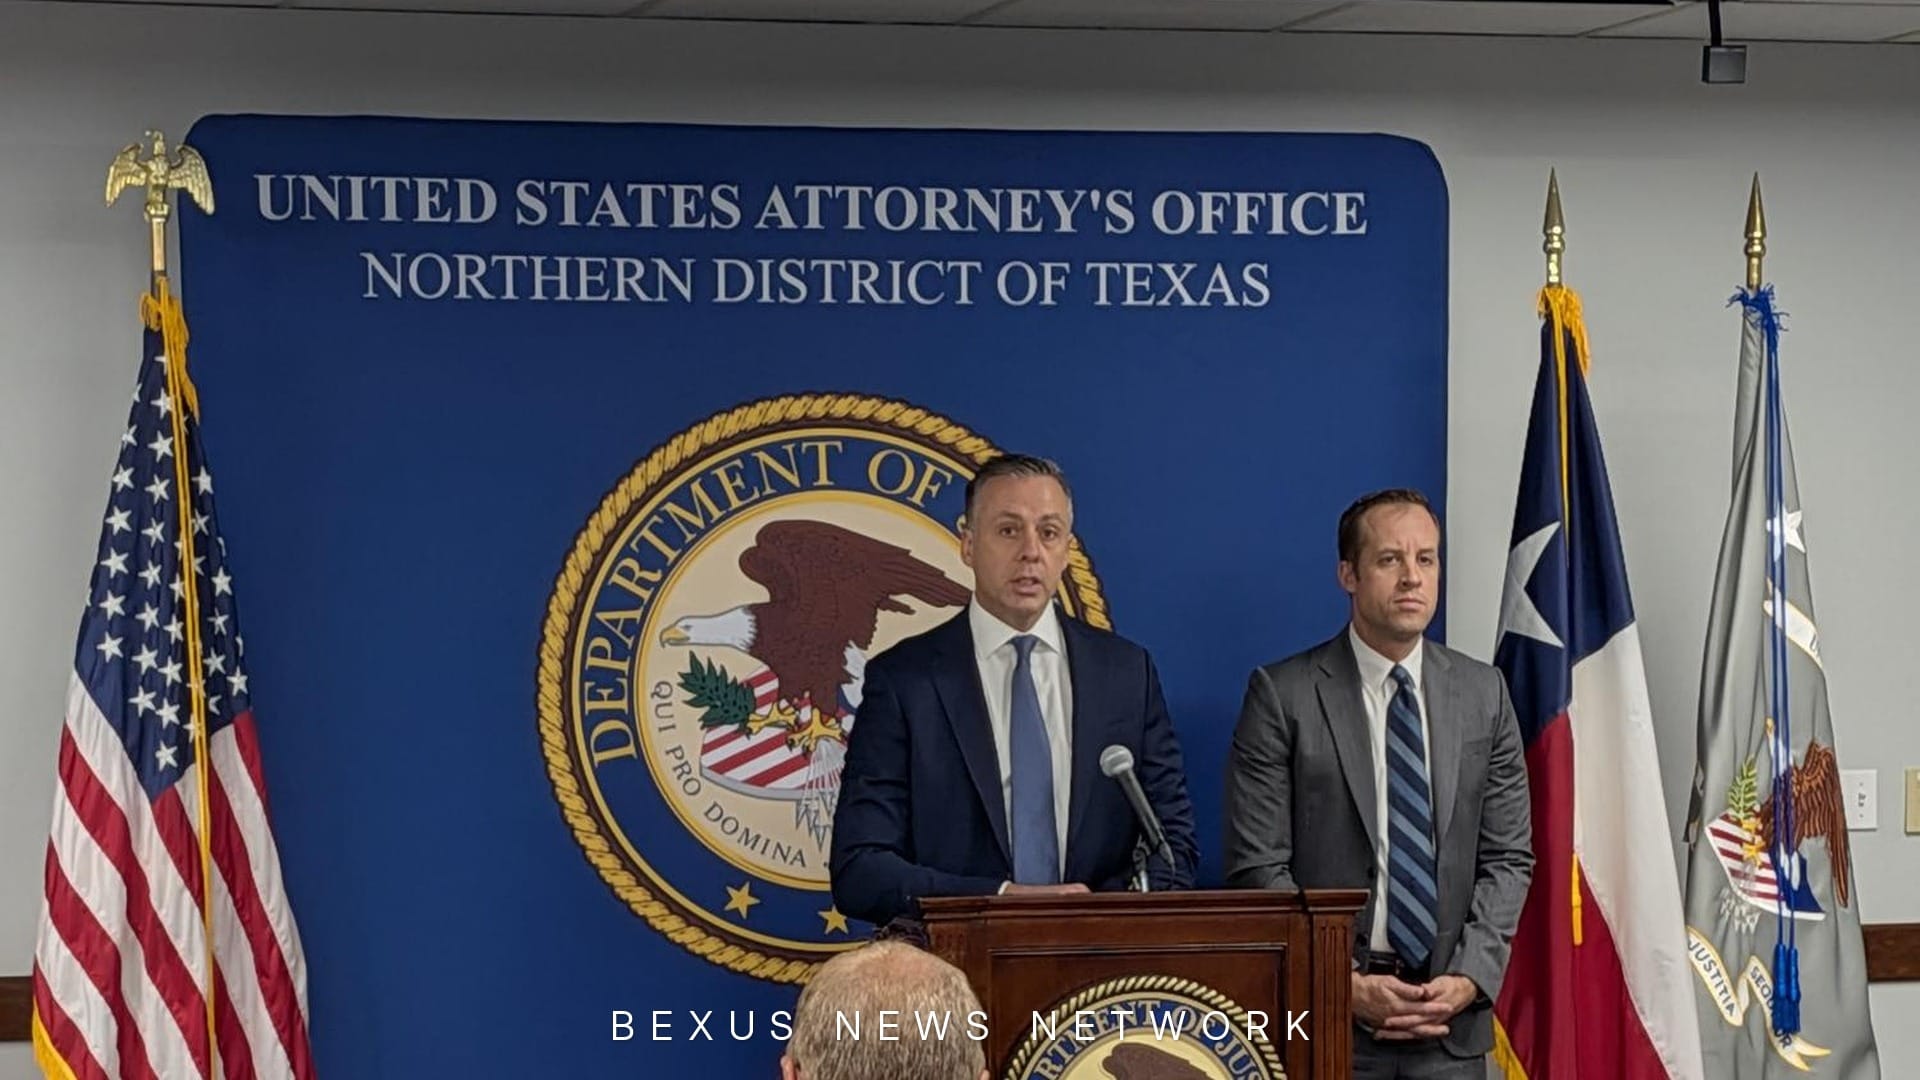
미국 법무부는 10월 13일 북한 정부의 원격 정보기술(IT) 인력 수법에 대한 합동 조치를 발표했다. 오하이오 북부 연방검찰은 미국 기업 70곳 넘게에 영향을 준 conspiracy와 관련해 14명을 기소했고, 이 가운데 미국 국적자 2명이 체포됐다. 연방수사국(FBI)은 텍사스에서 「노트북 농장」으로 불리는 거점 40곳 넘게를 수색하고 노트북과 원격접속 장비 약 187대를 압수했다고 법무부 보도자료는 밝혔다.
법무부가 발표한 조치
법무부 국가안보국 공식 X 계정도 같은 날 합동 조치를 공지하며, 오하이오와 텍사스에서의 기소·체포와 컴퓨터 기기 약 187대 압수를 적었다. FBI 클리블랜드 지부도 자체 조사로 오하이오 북부 검찰이 14명을 기소했고 70개 기업이 피해를 봤다고 밝혔다. 기소 대상과 피해 기업 수는 두 기관이 같은 사건을 두고 낸 발표로, 서로 다른 사건의 숫자를 합친 값이 아니다.
https://x.com/DOJNatSec/status/2110089489452253489
https://x.com/FBICleveland/status/2110144855032709629
법무부에 따르면 기소는 네 개 혐의, 즉 전신사기·자금세탁·신분도용 관련 conspiracy를 담고 있다. 죄명은 공소장 표현을 옮긴 것이며, 법무부도 보도자료 끝에서 공소장 내용은 혐의일 뿐이고 피고인들은 법원에서 합리적 의심의 여지 없이 유죄가 확정될 때까지 무죄로 추정된다고 밝혔다. 「기소됐다」는 「유죄가 확정됐다」는 뜻이 아니다. 기소된 14명 가운데 2명은 신원이 봉인돼 법무부 보도자료에 이름이 공개되지 않았다.
체포된 사람은 펜실베이니아의 마이클 제임스 보스텔과 텍사스의 후안 세실리오 페냐 카리요로, 두 사람 모두 미국 국적자라고 오하이오 북부 검찰은 밝혔다. 나머지 기소 대상에는 중국에 거주하는 것으로 적힌 중국 국적자들이 포함됐다. 이 명단은 검찰이 공소장에서 밝힌 피고인 구성이다.
수법이 돌아간 방식
검찰이 공소장에서 주장하는 방식은 이렇다. 북한 IT 인력들이 도용하거나 위조한 신분 서류와 가상사설망(VPN)·프록시 기반시설을 써서 미국 안에 있는 미국인처럼 보이게 한 뒤 미국 기업의 원격 IT 일자리에 지원해 채용됐다. 미국 안에 있는 조력자들은 피해 기업이 발급한 노트북 여러 대를 자기 집에 받아 보관하고 설정했으며, 원격접속 소프트웨어를 설치하고 번 돈을 북한이 통제하는 계좌로 보내는 일을 맡았다고 검찰은 주장한다.
집에 노트북 여러 대를 쌓아 두는 이 거점을 수사기관은 「노트북 농장(laptop farm)」이라고 불렀다. 법무부는 이 수법이 2019년부터 2025년 7월쯤까지 이어졌고, 피해 기업에서 약 300만 달러의 수익이 발생했으며, 그 돈이 북한이 통제하는 제재 대상 실체로 보내진 것으로 보인다고 밝혔다. 300만 달러와 송금 경로는 검찰이 공소장과 보도자료에서 주장한 내용이며, 법원 판단으로 확정된 금액은 아니다. 피해 업종은 보건·통신·사이버 지원·소매·제조로, 오하이오와 다른 16개 주, 워싱턴DC 기업이 포함됐다고 검찰은 적었다.
텍사스에서는 별도 작전이 진행됐다. FBI는 9월 21일부터 25일까지 텍사스에서 노트북 농장으로 알려졌거나 의심되는 거점 40곳 넘게를 수색했고, 전체 작전인 「론스타 라운드업」에서 노트북과 키보드·영상·마우스(KVM) 장비 약 187대를 압수했다. FBI 국장 공식 계정은 주간 집계에서 북한 수법과 관련해 14명 기소, 2명 체포, 기기 180대 넘게 압수라고 적었다. 법무부 보도자료의 집계는 「약 187대」이고, FBI 국장 게시물의 집계는 「180대 넘게」이다.
https://x.com/FBIDirectorKash/status/2111192508780642687
기업에 낸 경고
법무부는 같은 날 FBI가 기업 대상 공개 경고(PSA)를 냈다고 밝혔다. 경고는 북한 IT 인력들이 민간 기업의 탐지가 좋아지자 미국인 조력자를 더 적극적으로 모집하고, 조력자에게 맡기는 일을 넓히며, 경우에 따라 일 전체를 제3국 인력에게 다시 맡기는 방식으로 바뀌고 있다고 설명한다. 법무부 보도자료는 기업이 채용 과정에서 신분 확인을 강화하라는 취지의 기존 경고들을 함께 언급했다.
「페이머스 촐리마」는 크라우드스트라이크가 붙인 식별 이름이며, 법원이 인정한 명칭은 아니다. 북한 정부는 이번 기소에 대해 공식 반응을 내놓지 않았다.
노트북 농장은 미국 안 집 주소와 미국인 조력자를 쓰기 때문에, 검찰은 이를 해외 해킹만이 아니라 미국 안 신분도용과 채용 절차가 얽힌 사건으로 설명한다. 법무부는 이번 조치가 북한 불법 수익 차단 initiative의 일환이며 같은 종류의 조치가 2025년 6월·11월과 2026년 4월·5월에도 있었다고 적었다.
법무부가 언급한 2022년 5월 합동 경고는 북한 IT 인력이 개인 기준 연간 최대 30만 달러까지 벌 수 있다고 설명했다. 이는 경고의 일반 설명이며 이번 피고인 개인 소득으로 확인된 값이 아니어서 섞지 않다. 국무부의 관련 정보 포상금 최대 500만 달러도 보도자료가 밝혔다.
2025년 경고에서 새로 구체화된 갈취와 자료 반출
이번 기소보다 앞서 연방수사국은 북한 IT 인력이 채용된 뒤 기업 내부에서 어떤 추가 행위를 하는지 경고 문안을 단계적으로 업데이트해 왔다. FBI가 2025년 1월 23일 낸 공개 경고(PSA I-012325-PSA)는, 신분이 발각된 인력이 빼돌린 독점 자료와 코드를 인질로 삼아 몸값을 요구하고 요구가 받아들여지지 않으면 피해 기업 코드를 공개한 사례가 있었다고 적었다. 같은 경고는 이들이 깃허브 같은 회사 코드 저장소를 개인 프로필이나 개인 클라우드 계정으로 복사하고, 회사 기기가 아닌 장비에서 작업 세션을 열기 위해 자격 증명과 세션 쿠키를 수집하려 할 수 있다고 설명했다(FBI IC3 경고, 2025-01-23). 이번 공소장의 수익 이전 주장과 별개로, 기업 네트워크 접근 자체가 자료 유출 통로가 될 수 있다는 점이 연방 경고의 핵심이다.