2026년 10월 25일서울 · 워싱턴 · 인도태평양
October 25, 2026Seoul · Washington · Indo-Pacific
[속보]
베네수엘라 정치범 1,000명 넘게 석방·새 대법관 32명 선출 진행…국무부, 3차 정치화해 회담 종료 환영·파라과이, 미국 주도 AI·공급망 구상 팍스 실리카 26번째 서명국 합류…핵심광물·수력발전으로 초지능 인프라 구축·국무부 「부패·마약으로 민주 정부 훼손」…콜롬비아 21명·볼리비아 40명 비자 제한, 전 국영석유기업 사장·현직 하원의원 포함·폴란드 영공 위협 경보, 10월 23일 하루 네 차례 반복…정부안전센터 Alert RCB 루블린·포드카르파치 주민에 발송·딥시크 제품 연방 민간기관서 퇴출, 美 국토안보부 FASCSA 명령 10월 20일 연방관보 공고·북한산 SA-18 이글라 휴대용 대공미사일 거래 중개한 보스니아 무기상, 美서 징역 60개월…IEEPA·북한제재규정 위반 유죄 인정·금괴 298개 압수, 연방기관 고위 공무원 출신 러시가 허위 특수접근프로그램으로 1억 9,359만 달러 편취 유죄 인정·전쟁부, UAP 기밀 해제 파일 7차 공개…2026년 FBI 면담 기록·AARO 비망록, 1957년 B-52 항공정보보고서 등 올려·헤그세스, 가이아나와 마약 테러 대응 국방협력 강화…펜타곤서 공동선언 서명, 합동훈련·핵심 광물 협력 다져·전쟁부, 우려 대상 외국 기관과 관계 끊은 대학 30곳 연구보안 감사 마쳐…1286조 목록 기관 연계 시정, 종료 조치 80건 넘어·الإبقاء على سقف تمويل المشاريع لشركات التمويل المتخصصة عند 30%... أكثر تساهلاً من نسبة 20% للتمويل التعاوني وبنوك الادخار ودون تحديد تاريخ للتنفيذ·الحكومة تشيد بـ «ثمار» جهودها مع وصول عدد زوار كوريا إلى 17.11 مليوناً... وغياب الإطار الزمني لهدف «30 مليوناً» وإحصاءات الإعفاء الصيني من التأشيرة تشمل 6 دول· 베네수엘라 정치범 1,000명 넘게 석방·새 대법관 32명 선출 진행…국무부, 3차 정치화해 회담 종료 환영·파라과이, 미국 주도 AI·공급망 구상 팍스 실리카 26번째 서명국 합류…핵심광물·수력발전으로 초지능 인프라 구축·국무부 「부패·마약으로 민주 정부 훼손」…콜롬비아 21명·볼리비아 40명 비자 제한, 전 국영석유기업 사장·현직 하원의원 포함·폴란드 영공 위협 경보, 10월 23일 하루 네 차례 반복…정부안전센터 Alert RCB 루블린·포드카르파치 주민에 발송·딥시크 제품 연방 민간기관서 퇴출, 美 국토안보부 FASCSA 명령 10월 20일 연방관보 공고·북한산 SA-18 이글라 휴대용 대공미사일 거래 중개한 보스니아 무기상, 美서 징역 60개월…IEEPA·북한제재규정 위반 유죄 인정·금괴 298개 압수, 연방기관 고위 공무원 출신 러시가 허위 특수접근프로그램으로 1억 9,359만 달러 편취 유죄 인정·전쟁부, UAP 기밀 해제 파일 7차 공개…2026년 FBI 면담 기록·AARO 비망록, 1957년 B-52 항공정보보고서 등 올려·헤그세스, 가이아나와 마약 테러 대응 국방협력 강화…펜타곤서 공동선언 서명, 합동훈련·핵심 광물 협력 다져·전쟁부, 우려 대상 외국 기관과 관계 끊은 대학 30곳 연구보안 감사 마쳐…1286조 목록 기관 연계 시정, 종료 조치 80건 넘어·الإبقاء على سقف تمويل المشاريع لشركات التمويل المتخصصة عند 30%... أكثر تساهلاً من نسبة 20% للتمويل التعاوني وبنوك الادخار ودون تحديد تاريخ للتنفيذ·الحكومة تشيد بـ «ثمار» جهودها مع وصول عدد زوار كوريا إلى 17.11 مليوناً... وغياب الإطار الزمني لهدف «30 مليوناً» وإحصاءات الإعفاء الصيني من التأشيرة تشمل 6 دول·
[BREAKING]
Over 1,000 Political Prisoners Released in Venezuela, Selection of 32 New Supreme Court Justices Underway... U.S. Department of State Welcomes Conclusion of 3rd Political Reconciliation Talks·Paraguay Joins U.S.-Led AI and Supply Chain Initiative Pax Silica as 26th Signatory to Build Superintelligence Infrastructure with Critical Minerals and Hydroelectric Power·U.S. Imposes Visa Restrictions on 21 Colombians and 40 Bolivians Over Corruption and Narcotics, Including Former State Oil Company President and Incumbent Representative·Poland Airspace Threat Alert Repeated Four Times in Single Day on Oct. 23... Government Centre for Security (RCB) Sends 'Alert RCB' to Residents of Lublin and Podkarpackie·UK Prime Minister Burnham tells Trump Ukraine needs 'full access to Starlink,' raises Argentina's pressure over Falklands oil field·UK fighters join French nuclear strike exercise for first time as Typhoons escort Rafales on simulated nuclear attack·U.S. and Japan to close noisy 'LZ Phoenix' helipad at Okinawa's Camp Schwab, consolidating functions at nearby 'LZ Rail'·Japan's defense minister vows 'close coordination with ruling parties' as LDP and Ishin prepare talks on revising three security documents within the year·Japan's defense minister cites North Korean missiles in rebuttal of Russia's 'hostile act' warning over drone sales·DeepSeek Products Banned from Federal Civilian Agencies; U.S. DHS FASCSA Order Published in Federal Register on Oct. 20·Bosnian Arms Dealer Who Brokered Deal for North Korean SA-18 Igla Man-Portable Air Defense Missiles Sentenced to 60 Months in U.S.… Pleaded Guilty to Violating IEEPA and North Korea Sanctions Regulations·298 Gold Bars Seized: Former Senior Federal Agency Official Rush Pleads Guilty to Defrauding $193.59 Million Through Fake Special Access Program· Over 1,000 Political Prisoners Released in Venezuela, Selection of 32 New Supreme Court Justices Underway... U.S. Department of State Welcomes Conclusion of 3rd Political Reconciliation Talks·Paraguay Joins U.S.-Led AI and Supply Chain Initiative Pax Silica as 26th Signatory to Build Superintelligence Infrastructure with Critical Minerals and Hydroelectric Power·U.S. Imposes Visa Restrictions on 21 Colombians and 40 Bolivians Over Corruption and Narcotics, Including Former State Oil Company President and Incumbent Representative·Poland Airspace Threat Alert Repeated Four Times in Single Day on Oct. 23... Government Centre for Security (RCB) Sends 'Alert RCB' to Residents of Lublin and Podkarpackie·UK Prime Minister Burnham tells Trump Ukraine needs 'full access to Starlink,' raises Argentina's pressure over Falklands oil field·UK fighters join French nuclear strike exercise for first time as Typhoons escort Rafales on simulated nuclear attack·U.S. and Japan to close noisy 'LZ Phoenix' helipad at Okinawa's Camp Schwab, consolidating functions at nearby 'LZ Rail'·Japan's defense minister vows 'close coordination with ruling parties' as LDP and Ishin prepare talks on revising three security documents within the year·Japan's defense minister cites North Korean missiles in rebuttal of Russia's 'hostile act' warning over drone sales·DeepSeek Products Banned from Federal Civilian Agencies; U.S. DHS FASCSA Order Published in Federal Register on Oct. 20·Bosnian Arms Dealer Who Brokered Deal for North Korean SA-18 Igla Man-Portable Air Defense Missiles Sentenced to 60 Months in U.S.… Pleaded Guilty to Violating IEEPA and North Korea Sanctions Regulations·298 Gold Bars Seized: Former Senior Federal Agency Official Rush Pleads Guilty to Defrauding $193.59 Million Through Fake Special Access Program·
portuguese

Ampliação da divulgação de segurança da informação que o governo previa para o 'primeiro semestre do próximo ano' fica para 2027; verificadas 40 de 773 empresas
Ampliação da divulgação de segurança da informação que o governo previa para o 'primeiro semestre do próximo ano' fica para 2027; verificadas 40 de 773 empresas
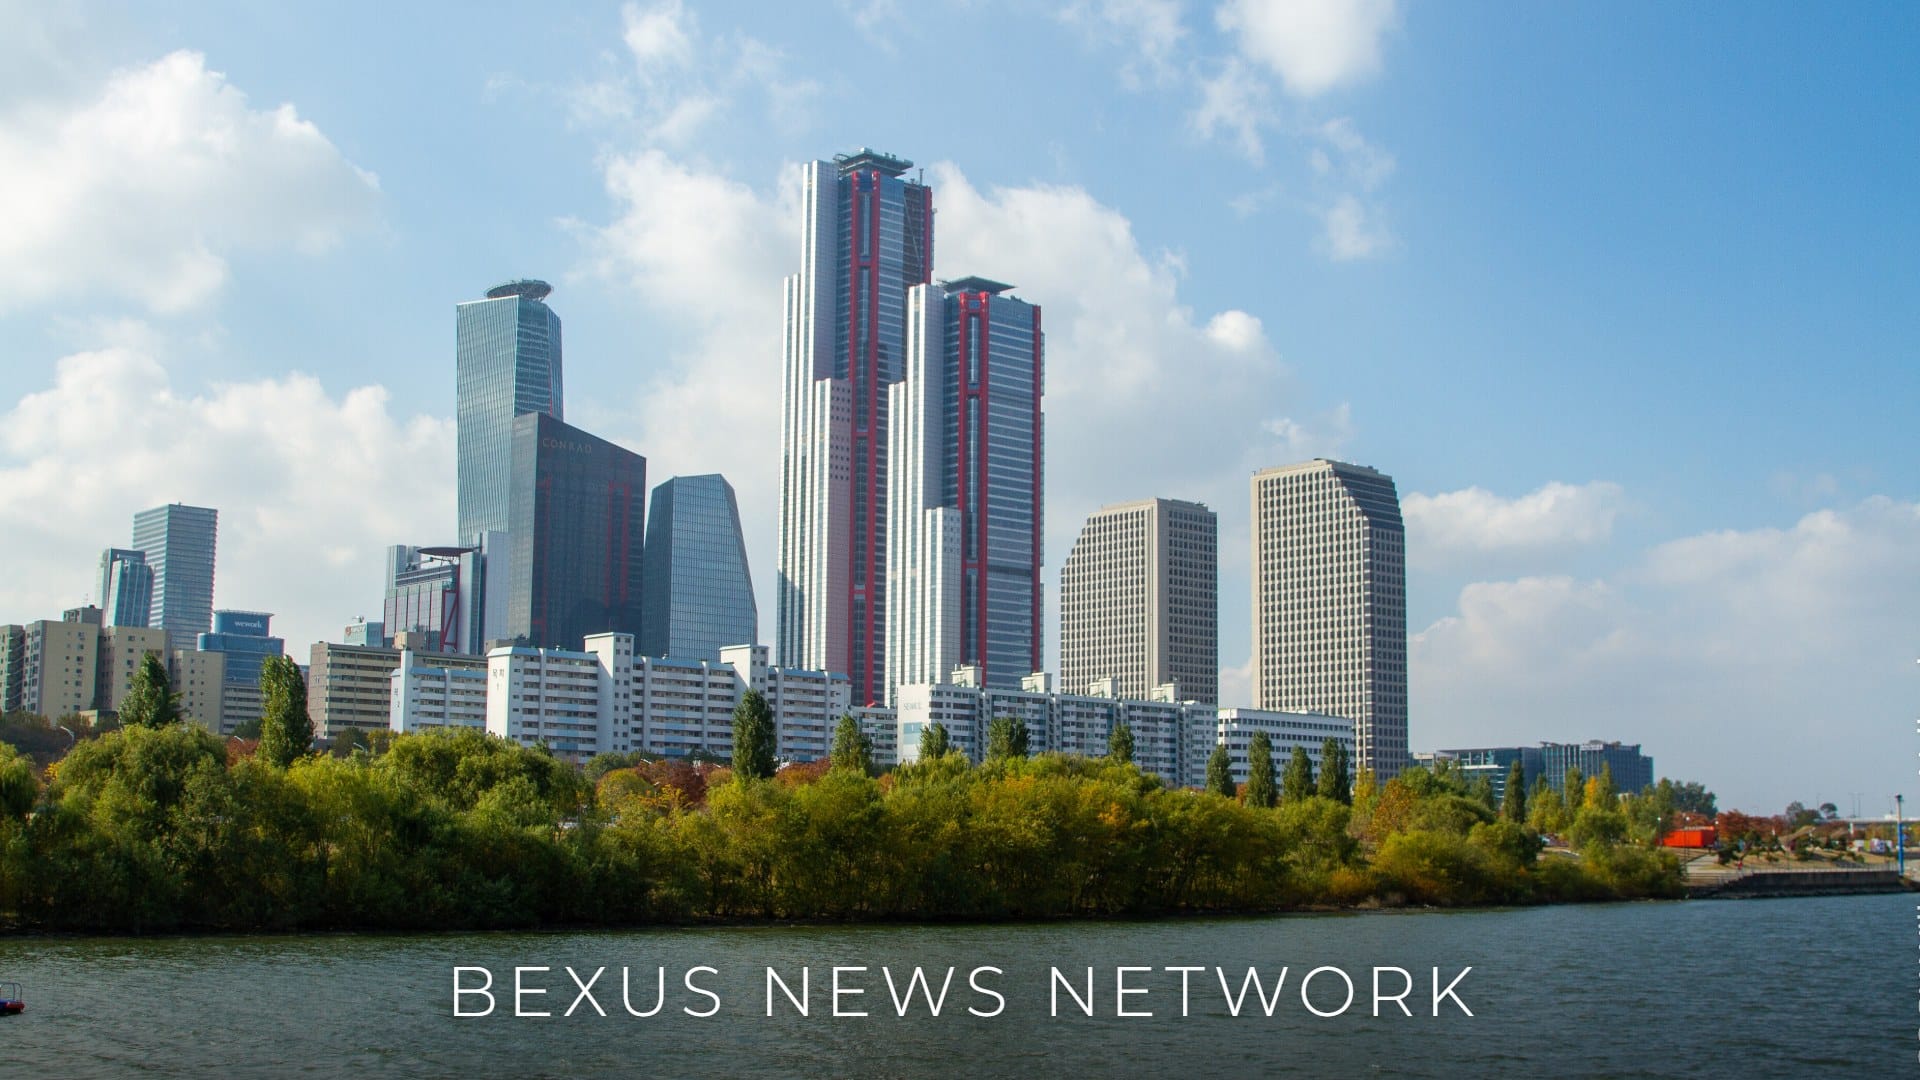
Yeouido, em Seul. (Foto: Willem van Valkenburg/Wikimedia Commons, CC BY 2.0)

SEUL

A divulgação obrigatória de informações sobre segurança da informação por todas as empresas listadas em bolsa, que o governo disse em outubro do ano passado que "planeja aplicar a partir do primeiro semestre do próximo ano", depois de uma série de ataques hackers que atingiram operadoras de telecomunicações, instituições financeiras e até a rede de trabalho do governo, só entrará em vigor em 1º de janeiro de 2027. O Ministério da Ciência e TIC informou que a revisão do decreto de aplicação da 'Lei de Promoção da Indústria de Segurança da Informação' (Lei da Indústria de Segurança da Informação) com esse conteúdo foi aprovada no dia 20 pela reunião do Conselho de Ministros. O decreto revisado elimina o requisito de 'vendas de 300 bilhões de wons ou mais' para as listadas, impondo a obrigação de divulgação a todas as empresas listadas na KOSPI e na KOSDAQ, e também elimina as exceções para instituições públicas, instituições financeiras e empresas de serviços financeiros eletrônicos. No entanto, para as pequenas empresas listadas, a regra valerá a partir de 1º de janeiro de 2029. O alcance da divulgação aumenta, mas, das 773 empresas que fizeram a divulgação no ano passado, o governo verificou posteriormente 40, e a multa administrativa que pode ser aplicada às empresas que recusarem a verificação ou não fizerem a divulgação corrigida é de até 10 milhões de wons.

Ampliação que o governo previa para o 'primeiro semestre do próximo ano' só vale em janeiro de 2027

A ampliação da divulgação era uma tarefa central do 'Plano Abrangente Interministerial de Proteção de Informações', apresentado em conjunto pelos ministérios envolvidos em 22 de outubro do ano passado. O documento do Policy Briefing da época afirmava que, "ampliando para todas as listadas as empresas obrigadas a divulgar informações sobre segurança da informação", seria "introduzido um sistema que classifica e divulga o nível de capacidade de segurança" com base nos resultados da divulgação. O mesmo documento apresentava o plano dizendo que "foi elaborado com foco em tarefas de curto prazo que podem ser executadas imediatamente". Disse que a 'Estratégia Nacional de Cibersegurança', com as tarefas de médio e longo prazo, seria elaborada à parte ainda naquele ano, e na sessão de perguntas do briefing respondeu-se que ela seria elaborada e apresentada "até dezembro".

O momento de aplicação surgiu diretamente na sessão de perguntas. A imprensa perguntou: "Pergunto mais uma vez só sobre o prazo: a obrigação de divulgação de segurança da informação para todas as listadas vai valer já a partir do próximo ano?", e o lado do governo respondeu: "Temos o plano de aplicar a obrigação de divulgação de segurança da informação a partir do primeiro semestre do próximo ano". A transcrição não identifica quem deu essa resposta. Naquela ocasião estavam presentes o vice-primeiro-ministro e ministro da Ciência e TIC, Bae Kyung-hoon; o segundo vice-ministro da Ciência e TIC, Ryu Je-myung; Shin Jin-chang, titular da Secretaria-Geral da Comissão de Serviços Financeiros; Lee Jung-ryul, à frente da Secretaria-Geral da Comissão de Proteção de Informações Pessoais; Kim Chang-seop, à frente da Terceira Subdireção do Serviço Nacional de Inteligência; e Lee Yong-seok, responsável pelo Escritório de Inovação do Governo Digital do Ministério do Interior e Segurança.

A aplicação real veio mais tarde. Ao colocar em consulta pública prévia a revisão do decreto em 9 de janeiro deste ano, o Ministério da Ciência e TIC disse que "está previsto avançar para que possa ser aplicada a partir dos obrigados à divulgação de segurança da informação de 2027". Nesse momento, o prazo de aplicação já estava fixado em 2027. Na segunda consulta pública prévia, de 11 de maio (Aviso do Ministério da Ciência e TIC nº 2026-569), as disposições complementares mudaram. Foi incluído que, para as pequenas empresas segundo a Lei Básica das Pequenas e Médias Empresas, a data de entrada em vigor é adiada em dois anos, considerando pessoal e condições de gestão. Na consulta pública de janeiro, o documento do Policy Briefing dizia que a exceção para as pequenas empresas seria eliminada. O prazo para envio de opiniões na segunda consulta foi até 22 de junho, e junto com o projeto normativo foram anexados uma análise de impacto regulatório e uma exposição de motivos por artigo. No fim, a ampliação da divulgação apresentada em outubro do ano passado como 'tarefa de curto prazo' começa em 2027, e as pequenas listadas só começarão a divulgar dois anos depois disso.

A própria apresentação do plano abrangente já tinha atrasado. Na sessão de perguntas, quem respondeu pelo governo começou dizendo: "Sobre o motivo do atraso do fim de setembro, na verdade nós continuamos focados nos 5 ministérios", e depois disse: "Houve um certo atraso".

Ministério da Ciência e TIC alega eliminar pontos cegos e garantir o direito da população à informação

O Ministério da Ciência e TIC explicou que, com a revisão, vai eliminar os pontos cegos do sistema de divulgação e garantir o direito da população à informação, ao mesmo tempo em que vai induzir as empresas a ver a proteção da informação como investimento, e não como custo. Bae disse no dia 20: "A divulgação de segurança da informação é um sistema importante que garante o direito da população à informação e induz o investimento voluntário das empresas em proteção da informação". Bae disse: "Espero que se consolide um círculo virtuoso em que o investimento em proteção da informação se intensifique e o nível de proteção da informação do país como um todo aumente".

O conteúdo da revisão está voltado à ampliação dos obrigados. Segundo o texto da segunda consulta pública prévia, no artigo 8, parágrafo 1, do decreto são eliminadas ao mesmo tempo a condição de designar e notificar um diretor de segurança da informação (CISO) e a condição de vendas de 300 bilhões de wons ou mais, e são incluídas as empresas listadas no mercado de valores mobiliários e na KOSDAQ. Segundo o documento do Ministério da Ciência e TIC do dia 20, as empresas com fins específicos de aquisição (SPAC) ficam de fora. Os obrigados à certificação do sistema de gestão de segurança da informação (ISMS) pela Lei de Redes de Informação e Comunicação no fim do ano anterior entram como novo inciso 4 do mesmo parágrafo. O artigo 8, parágrafo 2, é eliminado, e desaparecem as condições de exclusão de instituições públicas, pequenas empresas, empresas financeiras e empresas de serviços financeiros eletrônicos. O critério de cálculo do número de usuários também passa da média diária dos três meses anteriores ao fim do ano anterior para a média diária de todo o ano anterior.

O Ministério da Ciência e TIC disse que vai publicar 'Diretrizes de divulgação de segurança da informação' que reflitam a revisão e oferecer consultoria às empresas que passam a ter a obrigação. Também haverá atendimento on-line permanente, treinamento e treinamento itinerante por regiões. A exposição de motivos do texto da segunda consulta inclui a explicação de que se busca superar a inquietação da população, ampliada pelos recentes ataques hackers, e elevar a capacidade nacional de proteção da informação. No comunicado de 9 de janeiro, o Ministério da Ciência e TIC resumiu o conteúdo da revisão como 'eliminação do critério de vendas das empresas listadas, inclusão das empresas com certificação do sistema de gestão de segurança da informação (ISMS) e abolição das exceções', e o objetivo como 'induzir o investimento voluntário das empresas em segurança e reforçar a garantia do direito da população à informação'. No mesmo dia, Choi Woo-hyuk, responsável pelo Escritório de Política de Redes do Ministério da Ciência e TIC, disse: "Com esta melhoria do sistema, passa a ser possível verificar a situação de proteção da informação de mais empresas do que antes".

KT, em que a inspeção de emergência 'não encontrou nada digno de nota', também apareceu dois meses depois no briefing do plano

O debate sobre a ampliação da divulgação ganhou velocidade depois de grandes incidentes. Um funcionário do Ministério da Ciência e TIC disse no documento do Policy Briefing de 11 de agosto do ano passado: "A partir do incidente de invasão da SKT, fizemos até esta semana inspeções de emergência no local em outras operadoras de telecomunicações, como KT e LGU+, e nas principais plataformas, como Naver, Kakao, Coupang e Woowa Brothers, e não foi encontrado nada digno de nota".

No briefing do plano abrangente, realizado pouco mais de dois meses depois, o incidente da KT, que havia sido alvo daquela inspeção, entrou nas perguntas. A imprensa observou: "Pelo que sei, o recente problema das femtocélulas da KT também ocorreu, no fim, porque a KT não conseguiu descartar todas". Ryu Je-myung respondeu sobre as femtocélulas: "Uma coisa, o recolhimento, a questão de recolher não é fácil". Ryu disse ainda: "Em relação a este incidente da KT, nos micropagamentos queremos eliminar o uso apenas da autenticação por SMS ou ARS". Na mesma sessão de perguntas também se mencionou o incidente da Lotte Card.

A receita apresentada pelo governo foi ampliar as inspeções e a divulgação. O documento do Policy Briefing afirmava: "Para dissipar a inquietação generalizada com os ataques hackers, inicia-se imediatamente uma ampla inspeção de vulnerabilidades de segurança em cerca de 1.600 sistemas de TI usados pela maioria da população, como os dos setores público, financeiro e de telecomunicações". Shin Jin-chang disse que concluiria até o fim daquele mês a inspeção de 260 sistemas do setor financeiro entre eles. A ampliação da obrigação de divulgação entrou nesse pacote de medidas, mas o decreto que lhe dá base legal foi aprovado pelo Conselho de Ministros no dia 20 deste mês, quase um ano depois do briefing.

O mesmo plano trazia várias tarefas voltadas às empresas que sofrem incidentes. O governo disse que "ampliará os poderes de investigação do governo para que, ao obter indícios de ataque hacker, possa investigar rapidamente no local mesmo sem notificação". Decidiu que a auditoria das certificações ISMS e ISMS-P passaria a se concentrar em auditorias presenciais e que a certificação seria cancelada se uma empresa certificada apresentar falhas graves. Também foi incluído que, se ocorrer um ataque hacker por negligência de segurança de uma empresa, o ônus da prova do consumidor será aliviado, e que se estudará a criação de um fundo que destine a arrecadação de sanções pecuniárias por vazamento de dados pessoais ao apoio às vítimas, entre outros fins. O reforço da responsabilidade do CEO e do papel do CISO também entrou entre as tarefas. No briefing foram mencionados, entre os cerca de 1.600 alvos de inspeção, 900 grandes empresas e 260 instituições financeiras, e a imprensa fez uma pergunta citando o número de 228 infraestruturas de instituições públicas.

Subscribe · 유료구독

백서스뉴스네트워크를 구독하세요

영향력 있는 글로벌 리더들의 영향력 있는 글로벌 소식를 팔로우하세요.

유료구독 신청 · 월 7,900원

유료 요금제와 결제는 구독 신청 화면에서 확인할 수 있습니다.

Subscribe · Paid

Subscribe to BEXUS NEWS NETWORK

Follow the influential global news of influential global leaders.

Paid subscription · ₩7,900/month

Paid plans and billing are shown on the sign-up screen.

제보 · Tip

BNN에 제보하기

전하고 싶은 소식이 있거나 제보할 내용이 있으시면, 아래에 글로 적어 보내 주세요. 보내 주신 내용은 취재를 통해 사실관계를 확인한 뒤 기사에 반영될 수 있습니다. 내용은 글로 자세히 적어 주시기 바랍니다.

JPEG·PNG 사진만 최대 3장, 장당 5MB까지 첨부할 수 있습니다. 사진 외 파일은 첨부할 수 없습니다.

보내기 버튼을 누르면 작성한 내용과 사진이 BNN 접수함으로 바로 전송됩니다. 사진은 이미지 파일인지 확인한 뒤 접수하며, 문서·압축·실행 파일은 보낼 수 없습니다.

Tip · News Tip

Send a Tip to BNN

If you have news to share or a tip for our newsroom, please write it below and send it to us. We verify the facts through our reporting before any tip informs a story. Please set out the details in writing.

JPEG/PNG photos only, up to 3 photos, 5 MB each. No other files.

Pressing Send submits your tip and photos directly to the BNN intake. Photos are checked as image files first; documents, archives and executables cannot be sent.

情報提供 · Tip

BNNへ情報提供する

お伝えしたいニュースや情報がありましたら、下に文章でお書きのうえお送りください。いただいた情報は、取材で事実関係を確認したうえで記事に反映する場合があります。内容は文章で詳しくお書きください。

JPEG・PNGのみ、3枚まで、1枚5MBまで。その他のファイルは添付できません。

送信ボタンを押すと、内容と写真がBNNの受付に直接送信されます。写真は画像ファイルか確認してから受け付け、文書・圧縮・実行ファイルは送信できません。

Dica · Dica de notícia

Enviar uma dica à BNN

Se você tem uma notícia para compartilhar ou uma informação para a nossa redação, escreva-a abaixo e envie para nós. Verificamos os fatos por meio de apuração antes que qualquer informação seja usada em uma reportagem. Descreva os detalhes por escrito.

Apenas JPEG/PNG, até 3 fotos, 5 MB cada. Nenhum outro arquivo.

Ao pressionar Enviar, sua dica e fotos vão direto para a recepção da BNN. As fotos são verificadas como imagens; documentos, arquivos compactados e executáveis não podem ser enviados.

Aviso · Información

Enviar información a BNN

Si tiene una noticia que compartir o información para nuestra redacción, escríbala a continuación y envíela. Verificamos los hechos mediante nuestra labor periodística antes de que la información se incorpore a una noticia. Describa los detalles por escrito.

Solo JPEG/PNG, hasta 3 fotos, 5 MB cada una. Ningún otro archivo.

Al pulsar Enviar, su información y fotos llegan directamente a la recepción de BNN. Las fotos se comprueban como imágenes; no se pueden enviar documentos, archivos comprimidos ni ejecutables.

提供線索 · Tip

向 BNN 提供線索

如果您有想分享的消息,或有線索提供給本報編輯部,請在下方以文字寫下並傳送。我們會透過採訪查證事實,線索才可能納入報導。請將細節完整以文字說明。

僅限 JPEG/PNG,最多 3 張,每張 5 MB。不可附加其他檔案。

按下傳送後,內容與照片會直接送至 BNN 收件處。照片會先確認為圖像檔案;文件、壓縮檔與執行檔無法傳送。

Zgłoszenie · Tip

Prześlij zgłoszenie do BNN

Jeśli mają Państwo wiadomość, którą chcą się podzielić, lub zgłoszenie dla naszej redakcji, prosimy wpisać je poniżej i wysłać do nas. Fakty weryfikujemy w drodze pracy dziennikarskiej, zanim zgłoszenie trafi do materiału. Prosimy szczegółowo opisać wszystko słowami.

Tylko JPEG/PNG, maks. 3 zdjęcia, po 5 MB. Żadnych innych plików.

Po naciśnięciu Wyślij zgłoszenie i zdjęcia trafiają bezpośrednio do skrzynki BNN. Zdjęcia są sprawdzane jako pliki graficzne; dokumentów, archiwów i plików wykonywalnych nie można wysyłać.

Pont · Pont de știri

Trimite un pont către BNN

Dacă aveți o știre de împărtășit sau o informație pentru redacția noastră, vă rugăm să o scrieți mai jos și să ne-o trimiteți. Verificăm faptele prin documentare jurnalistică înainte ca informația să fie folosită într-un material. Vă rugăm să prezentați detaliile în scris.

Doar JPEG/PNG, cel mult 3 fotografii, câte 5 MB. Niciun alt fișier.

Prin apăsarea butonului Trimitere, informația și fotografiile ajung direct la recepția BNN. Fotografiile sunt verificate ca imagini; documentele, arhivele și executabilele nu pot fi trimise.

Signalement · Information

Envoyer une information à BNN

Si vous avez une nouvelle à partager ou une information à transmettre à notre rédaction, veuillez l’écrire ci-dessous et nous l’envoyer. Nous vérifions les faits par notre travail d’enquête avant qu’une information n’alimente un article. Veuillez exposer les détails par écrit.

JPEG/PNG uniquement, 3 photos maximum, 5 Mo par photo. Aucun autre fichier.

En appuyant sur Envoyer, votre information et vos photos arrivent directement à la réception de BNN. Les photos sont vérifiées comme images ; documents, archives et exécutables ne peuvent pas être envoyés.

Segnalazione · Tip

Invia una segnalazione a BNN

Se hai una notizia da condividere o una segnalazione per la nostra redazione, scrivila qui sotto e inviala. Verifichiamo i fatti con il nostro lavoro giornalistico prima che una segnalazione confluisca in un articolo. Descrivi i dettagli per iscritto.

Solo JPEG/PNG, fino a 3 foto, 5 MB ciascuna. Nessun altro file.

Premendo Invia, la segnalazione e le foto arrivano direttamente alla ricezione BNN. Le foto vengono verificate come immagini; documenti, archivi ed eseguibili non possono essere inviati.

Hinweis · News-Tipp

Einen Hinweis an BNN senden

Wenn Sie eine Nachricht teilen oder unserer Redaktion einen Hinweis geben möchten, schreiben Sie ihn bitte unten auf und senden Sie ihn an uns. Wir prüfen die Fakten durch unsere Recherche, bevor ein Hinweis in einen Beitrag einfließt. Bitte beschreiben Sie die Einzelheiten ausführlich schriftlich.

Nur JPEG/PNG, bis zu 3 Fotos, je 5 MB. Keine anderen Dateien.

Mit Senden gelangen Ihr Hinweis und Fotos direkt an den BNN-Eingang. Fotos werden als Bilddateien geprüft; Dokumente, Archive und ausführbare Dateien können nicht gesendet werden.

מידע למערכת · טיפ

שליחת מידע ל-BNN

אם יש לכם חדשות שברצונכם לשתף או מידע למערכת שלנו, כתבו אותו למטה ושלחו אלינו. אנו בודקים את העובדות בעבודת התחקיר שלנו לפני שמידע משולב בכתבה. נא לפרט הכול בכתב.

JPEG/PNG בלבד, עד 3 תמונות, 5 MB כל אחת. אין קבצים אחרים.

בלחיצה על שליחה, המידע והתמונות מגיעים ישירות לקבלת BNN. התמונות נבדקות כקבצי תמונה; לא ניתן לשלוח מסמכים, ארכיונים או קבצי הפעלה.

Tip · Nieuwstip

Stuur een tip naar BNN

Als u nieuws wilt delen of een tip voor onze redactie hebt, schrijf die dan hieronder en stuur hem naar ons. Wij controleren de feiten via onze journalistieke research voordat een tip in een bericht wordt verwerkt. Licht de details schriftelijk toe.

Alleen JPEG/PNG, maximaal 3 foto's, 5 MB per stuk. Geen andere bestanden.

Als u op Verzenden drukt, gaan uw tip en foto's rechtstreeks naar de BNN-ontvangst. Foto's worden als afbeelding gecontroleerd; documenten, archieven en uitvoerbare bestanden kunnen niet worden verzonden.