El Departamento de Justicia de EE. UU. anuncia la acusación de 14 personas, el arresto de 2 y la incautación de unos 187 dispositivos en relación con el esquema de trabajadores remotos de TI de Corea del Norte
https://x.com/FBIDallas/status/2110112211779654086
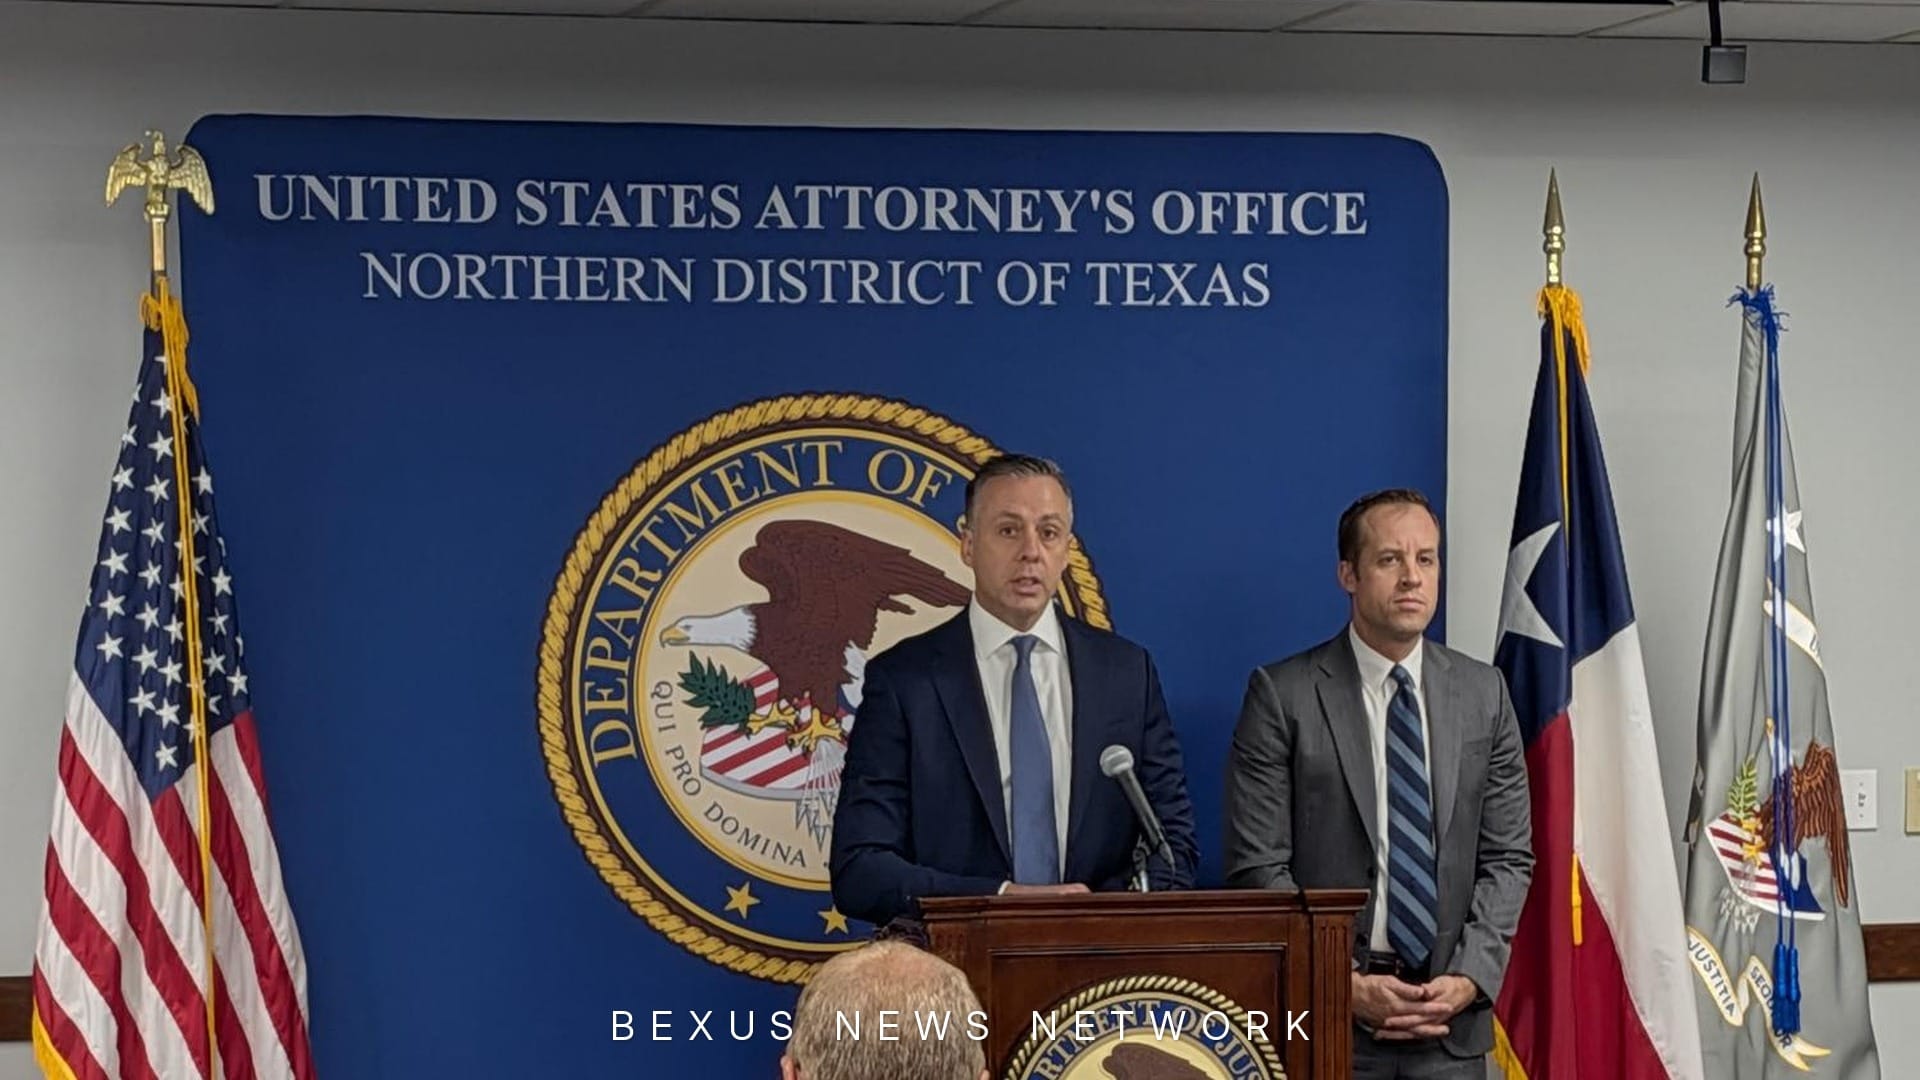
El Departamento de Justicia de los Estados Unidos anunció el 13 de octubre acciones coordinadas contra el esquema de trabajadores remotos de tecnología de la información (TI) del gobierno de Corea del Norte. La Fiscalía Federal del Distrito Norte de Ohio acusó a 14 personas en relación con una conspiración que afectó a más de 70 empresas estadounidenses, y entre ellas fueron arrestados 2 ciudadanos estadounidenses. El Buró Federal de Investigaciones (FBI) registró más de 40 ubicaciones conocidas como «granjas de computadoras portátiles» en Texas y confiscó aproximadamente 187 computadoras portátiles y equipos de acceso remoto, según informó un comunicado de prensa del Departamento de Justicia.
Medidas anunciadas por el Departamento de Justicia
La cuenta oficial en X de la División de Seguridad Nacional del Departamento de Justicia también notificó las acciones coordinadas el mismo día, señalando las acusaciones y arrestos en Ohio y Texas, así como la incautación de unos 187 dispositivos informáticos. La oficina de campo del FBI en Cleveland también declaró a partir de su propia investigación que la fiscalía del norte de Ohio acusó a 14 personas y que 70 empresas se vieron afectadas. El número de acusados y de empresas afectadas corresponde a anuncios emitidos por ambas entidades sobre el mismo caso, y no representa la suma de cifras de casos diferentes.
https://x.com/DOJNatSec/status/2110089489452253489
https://x.com/FBICleveland/status/2110144855032709629
Según el Departamento de Justicia, la acusación comprende cuatro cargos, a saber, conspiraciones relacionadas con fraude electrónico, lavado de dinero y robo de identidad. Las denominaciones de los delitos corresponden a las expresiones del pliego acusatorio, y el Departamento de Justicia también indicó al final de su comunicado de prensa que los contenidos del pliego son meras acusaciones y que se presume que los acusados son inocentes hasta que se demuestre su culpabilidad más allá de toda duda razonable en un tribunal. «Haber sido acusado» no significa «haber sido declarado culpable». De las 14 personas acusadas, la identidad de 2 permanece bajo sello judicial, por lo que sus nombres no fueron revelados en el comunicado del Departamento de Justicia.
Las personas arrestadas son Michael James Bostell de Pensilvania y Juan Cecilio Peña Carrillo de Texas, ambos ciudadanos estadounidenses, según declaró la fiscalía del norte de Ohio. El resto de las personas acusadas incluye a ciudadanos chinos que figuran como residentes en China. Esta lista corresponde a la integración de acusados señalada por la fiscalía en el pliego acusatorio.
Cómo operaba el esquema
El mecanismo alegado por los fiscales en la acusación es el siguiente: los trabajadores de TI norcoreanos utilizaron identidades robadas o falsificadas junto con infraestructura de redes privadas virtuales (VPN) y proxies para aparentar ser estadounidenses radicados dentro de Estados Unidos, tras lo cual solicitaron y obtuvieron empleos remotos de TI en empresas estadounidenses. Los facilitadores dentro de Estados Unidos recibieron, almacenaron y configuraron en sus propios domicilios múltiples computadoras portátiles emitidas por las empresas víctimas, instalaron software de acceso remoto y se encargaron de enviar los fondos obtenidos a cuentas controladas por Corea del Norte, según sostiene la fiscalía.
Las agencias investigadoras denominaron a estos puntos donde se acumulaban múltiples computadoras portátiles en viviendas «granjas de computadoras portátiles (laptop farms)». El Departamento de Justicia afirmó que este esquema operó desde 2019 hasta aproximadamente julio de 2025, generando unos 3 millones de dólares en ganancias a partir de las empresas víctimas, fondos que se presume fueron enviados a entidades sancionadas y controladas por Corea del Norte. Los 3 millones de dólares y las rutas de envío son afirmaciones sostenidas por la fiscalía en la acusación formal y en el comunicado de prensa, y no constituyen montos fijados por resolución judicial. Los sectores damnificados incluyen salud, telecomunicaciones, soporte cibernético, comercio minorista y manufactura, e incluyeron a empresas de Ohio, de otros 16 estados y de Washington D.C., según precisó la fiscalía.
En Texas se llevó a cabo un operativo independiente. Del 21 al 25 de septiembre, el FBI registró más de 40 ubicaciones conocidas o sospechosas de ser granjas de computadoras portátiles en Texas, y en el marco de la operación general «Lone Star Roundup», incautó aproximadamente 187 computadoras portátiles y equipos de teclado, vídeo y ratón (KVM). La cuenta oficial del director del FBI señaló en su recuento semanal que, en relación con el esquema norcoreano, hubo 14 acusados, 2 arrestados y más de 180 dispositivos confiscados. El cómputo en el comunicado de prensa del Departamento de Justicia es de «alrededor de 187 unidades», mientras que la publicación del director del FBI indica «más de 180 unidades».
https://x.com/FBIDirectorKash/status/2111192508780642687
Advertencias emitidas a las empresas
El Departamento de Justicia indicó que ese mismo día el FBI emitió un aviso público de advertencia (PSA) dirigido a las empresas. La alerta explica que, ante la mejora en las capacidades de detección de las empresas privadas, los trabajadores de TI norcoreanos reclutan de forma más activa a facilitadores estadounidenses, amplían las tareas encomendadas a estos y, en determinados casos, recurren a subcontratar la totalidad del trabajo a personal ubicado en terceros países. El comunicado de prensa del Departamento de Justicia hizo referencia a advertencias previas destinadas a que las empresas refuercen la verificación de identidad en los procesos de contratación.
«Famous Chollima» es un identificador asignado por CrowdStrike y no una designación con reconocimiento judicial. El gobierno de Corea del Norte no ha presentado ninguna reacción oficial con respecto a estas acusaciones.
Dado que las granjas de computadoras portátiles emplean domicilios y facilitadores dentro de Estados Unidos, los fiscales catalogan el caso no únicamente como hackeo internacional, sino como una trama donde convergen la usurpación de identidad y las vulnerabilidades en los procesos de contratación dentro del territorio estadounidense. El Departamento de Justicia afirmó que esta medida forma parte de una iniciativa destinada a interrumpir los ingresos ilícitos de Corea del Norte, y que acciones similares se llevaron a cabo en junio y noviembre de 2025, así como en abril y mayo de 2026.
La advertencia conjunta de mayo de 2022 referida por el Departamento de Justicia señalaba que un trabajador de TI norcoreano puede generar individualmente hasta 300.000 dólares anuales. Dicha cifra constituye una descripción de carácter general dentro de la advertencia y no un ingreso individual comprobado para los acusados en este caso, por lo que no debe confundirse. El comunicado también hizo mención a una recompensa de hasta 5 millones de dólares ofrecida por el Departamento de Estado por información relacionada.
Extorsión y exfiltración de datos detalladas recientemente en la advertencia de 2025
Antes de la presente acusación, el Buró Federal de Investigaciones había venido actualizando de manera progresiva el contenido de sus avisos sobre las conductas adicionales que los trabajadores de TI norcoreanos despliegan dentro de las empresas tras ser contratados. El aviso público emitido por el FBI el 23 de enero de 2025 (PSA I-012325-PSA) indicó que se han registrado casos en los que trabajadores cuya identidad fue descubierta exigieron rescates tomando como rehenes datos propietarios y código previamente sustraídos, llegando a divulgar el código de las empresas afectadas cuando sus demandas no fueron satisfechas. La misma advertencia detalló que estos individuos pueden duplicar repositorios corporativos de código como GitHub en perfiles personales o cuentas privadas en la nube, y recopilar credenciales y cookies de sesión para iniciar sesiones de trabajo desde dispositivos no autorizados por la compañía (Aviso IC3 del FBI, 2025-01-23). Más allá de las alegaciones del actual pliego sobre el desvío de ingresos, el punto medular de la advertencia federal radica en que el mero acceso a la red corporativa puede transformarse en una vía para la fuga de información.