Departamento de Justiça dos EUA anuncia indiciação de 14 pessoas, 2 prisões e apreensão de cerca de 187 dispositivos ligados a esquema de trabalhadores remotos de TI da Coreia do Norte
https://x.com/FBIDallas/status/2110112211779654086
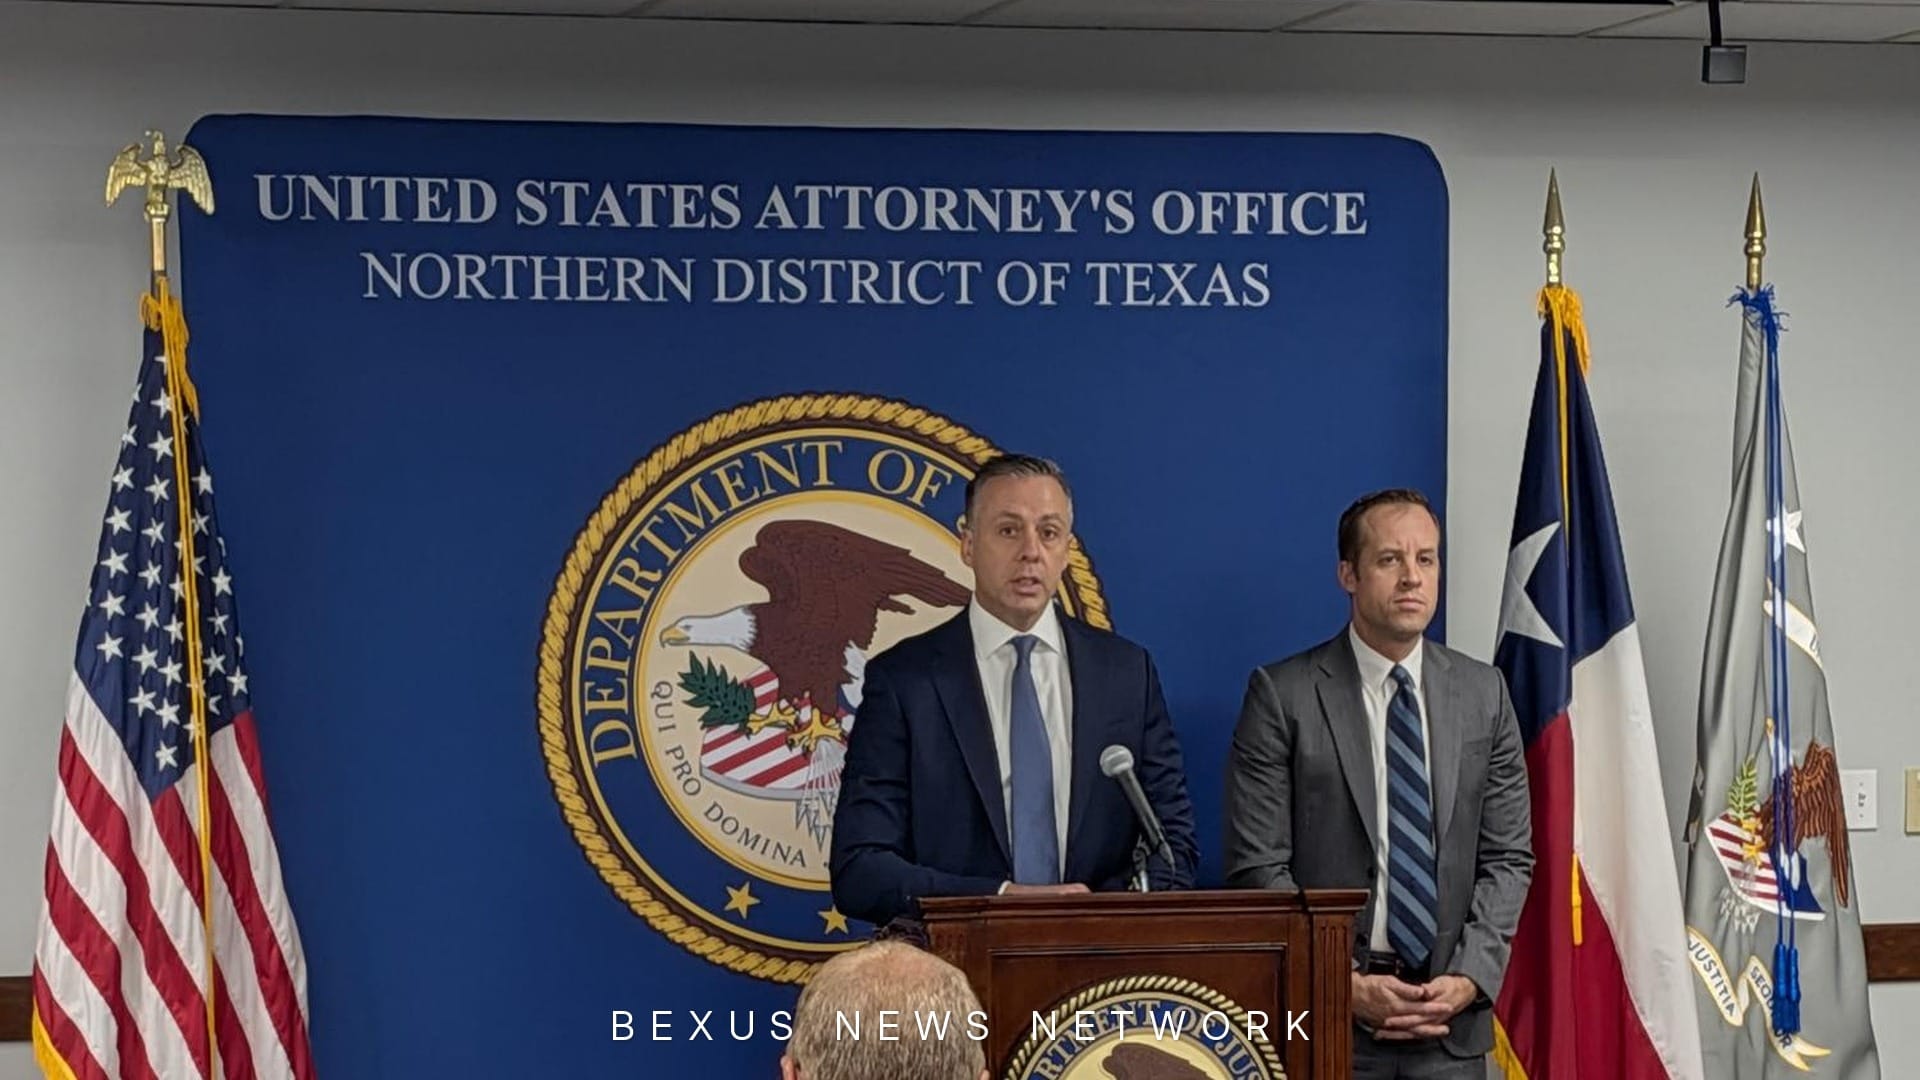
O Departamento de Justiça dos EUA anunciou em 13 de outubro uma ação conjunta contra o esquema de trabalhadores remotos de tecnologia da informação (TI) do governo da Coreia do Norte. A Procuradoria Federal do Distrito Norte de Ohio indiciou 14 pessoas em conexão com uma conspiração que afetou mais de 70 empresas norte-americanas, resultando na prisão de 2 cidadãos norte-americanos. O Federal Bureau of Investigation (FBI) realizou buscas em mais de 40 locais no Texas conhecidos como «fazendas de laptops» e apreendeu cerca de 187 laptops e equipamentos de acesso remoto, informou o comunicado à imprensa do Departamento de Justiça.
Medidas anunciadas pelo Departamento de Justiça
A conta oficial da Divisão de Segurança Nacional do Departamento de Justiça no X também divulgou a ação coordenada no mesmo dia, relatando as acusações e prisões em Ohio e no Texas, bem como a apreensão de cerca de 187 dispositivos de informática. O escritório do FBI em Cleveland também afirmou que, a partir de investigações próprias, a Procuradoria do Distrito Norte de Ohio indiciou 14 pessoas e 70 empresas foram lesadas. Os números de acusados e de empresas afetadas referem-se a anúncios feitos por ambos os órgãos sobre o mesmo caso, e não à soma de números de casos diferentes.
https://x.com/DOJNatSec/status/2110089489452253489
https://x.com/FBICleveland/status/2110144855032709629
De acordo com o Departamento de Justiça, a acusação engloba quatro imputações, a saber, conspirações relacionadas a fraude eletrônica, lavagem de dinheiro e roubo de identidade. As designações dos crimes reproduzem a redação da denúncia, e o Departamento de Justiça também destacou ao final de seu comunicado que o conteúdo da denúncia constitui apenas alegações, presumindo-se os réus inocentes até que sua culpa seja comprovada perante o tribunal além de qualquer dúvida razoável. Ser «indiciado» não significa que a «culpa foi confirmada». Entre os 14 indiciados, 2 tiveram suas identidades mantidas sob sigilo e seus nomes não foram revelados no comunicado de imprensa do Departamento de Justiça.
Os indivíduos presos são Michael James Bostell, da Pensilvânia, e Juan Cecilio Peña Carrillo, do Texas, sendo ambos cidadãos norte-americanos, segundo a Procuradoria do Distrito Norte de Ohio. Os demais indiciados incluem cidadãos chineses listados como residentes na China. Essa relação representa a composição dos réus descrita pela procuradoria na denúncia.
Como funcionava o esquema
A sistemática alegada pela acusação na denúncia funcionava da seguinte forma: profissionais de TI norte-coreanos utilizavam documentos de identidade usurpados ou falsificados, redes virtuais privadas (VPNs) e infraestruturas de proxy para aparentar serem norte-americanos situados nos Estados Unidos, candidatando-se e sendo contratados para vagas remotas de TI em empresas dos EUA. Facilitadores residentes nos Estados Unidos recebiam, guardavam e configuravam múltiplos laptops fornecidos pelas empresas vítimas em suas próprias residências, instalando softwares de acesso remoto e transferindo o dinheiro obtido para contas controladas pela Coreia do Norte, sustenta a procuradoria.
As bases onde múltiplos laptops eram mantidos empilhados em residências foram chamadas pelos investigadores de «fazendas de laptops» (laptop farms). O Departamento de Justiça informou que o esquema vigorou de 2019 até por volta de julho de 2025, gerando cerca de 3 milhões de dólares em receitas provenientes das empresas vítimas, montante que aparentemente foi direcionado a entidades sujeitas a sanções controladas pela Coreia do Norte. O montante de 3 milhões de dólares e os trajetos das remessas são alegações apresentadas pela acusação na denúncia e no comunicado à imprensa, não se tratando de valores fixados por determinação judicial. Os setores afetados incluem saúde, telecomunicações, suporte cibernético, comércio varejista e manufatura, englobando empresas em Ohio, em outros 16 estados e em Washington, D.C., registrou a acusação.
No Texas, foi conduzida uma operação à parte. Entre 21 e 25 de setembro, o FBI realizou buscas em mais de 40 locais conhecidos ou suspeitos de abrigarem fazendas de laptops no Texas, apreendendo cerca de 187 laptops e dispositivos de chaveamento de teclado, vídeo e mouse (KVM) no âmbito da operação geral denominada «Lone Star Roundup». A conta oficial do diretor do FBI registrou, em um balanço semanal referente ao esquema norte-coreano, 14 indiciados, 2 prisões e mais de 180 dispositivos apreendidos. O balanço divulgado no comunicado do Departamento de Justiça indica «cerca de 187 unidades», enquanto a publicação do diretor do FBI assinala «mais de 180 unidades».
https://x.com/FBIDirectorKash/status/2111192508780642687
Alerta emitido às empresas
O Departamento de Justiça informou que, no mesmo dia, o FBI emitiu um aviso público (PSA) voltado para empresas. O alerta esclarece que, à medida que a detecção por parte de empresas privadas avançou, os profissionais de TI norte-coreanos passaram a recrutar com mais agressividade facilitadores norte-americanos, ampliando as responsabilidades a eles atribuídas e, em certos casos, subcontratando integralmente as tarefas a profissionais em países terceiros. O comunicado do Departamento de Justiça mencionou paralelamente alertas prévios com o propósito de incentivar as empresas a intensificarem a checagem de identidades nas contratações.
«Famous Chollima» é uma designação de rastreamento atribuída pela CrowdStrike, não constituindo denominação chancelada pelo Poder Judiciário. O governo da Coreia do Norte não emitiu qualquer manifestação formal sobre os indiciamentos.
Visto que as fazendas de laptops empregam endereços residenciais e colaboradores situados nos Estados Unidos, os promotores caracterizam o episódio não apenas como um ataque cibernético estrangeiro, mas como um caso envolvendo fraudes de identidade e etapas de contratação em território norte-americano. O Departamento de Justiça observou que esta medida compõe uma iniciativa voltada a conter receitas ilícitas da Coreia do Norte, havendo medidas de natureza similar deflagradas em junho e novembro de 2025 e em abril e maio de 2026.
O alerta conjunto de maio de 2022 citado pelo Departamento de Justiça detalhou que um profissional de TI norte-coreano pode auferir individualmente até 300 mil dólares por ano. Cuida-se de um parâmetro genérico contido no alerta e não de montantes apurados como rendimentos individuais dos réus da presente ação, não devendo ser confundidos. O informe oficial ressaltou igualmente uma recompensa de até 5 milhões de dólares ofertada pelo Departamento de Estado por dados correlatos.
Extorsão e exfiltração de dados detalhadas no alerta de 2025
Previamente aos indiciamentos atuais, o FBI vinha atualizando de modo progressivo os termos de seus avisos quanto a condutas suplementares adotadas por profissionais de TI norte-coreanos no interior das corporações após sua contratação. O alerta público divulgado pelo FBI em 23 de janeiro de 2025 (PSA I-012325-PSA) apontou episódios em que colaboradores desmascarados sequestraram códigos e materiais de propriedade intelectual desviados, exigindo resgates e, perante a recusa, expondo o código da organização vítima. O mesmo comunicado ressaltou que tais indivíduos podem replicar repositórios de programação interna, como o GitHub, para perfis particulares ou contas pessoais em nuvem, buscando capturar credenciais e cookies de sessão a fim de viabilizar sessões de trabalho a partir de hardwares alheios aos corporativos (Alerta FBI IC3, 23-01-2025). Para além das alegações sobre remessa de lucros constantes da denúncia em tela, o cerne do comunicado federal reside no fato de que o mero acesso à rede corporativa é passível de servir de duto para a exfiltração de dados.