Il Dipartimento della Giustizia degli Stati Uniti annuncia l'incriminazione di 14 persone, 2 arresti e il sequestro di circa 187 dispositivi legati allo schema dei lavoratori IT da remoto nordcoreani
https://x.com/FBIDallas/status/2110112211779654086
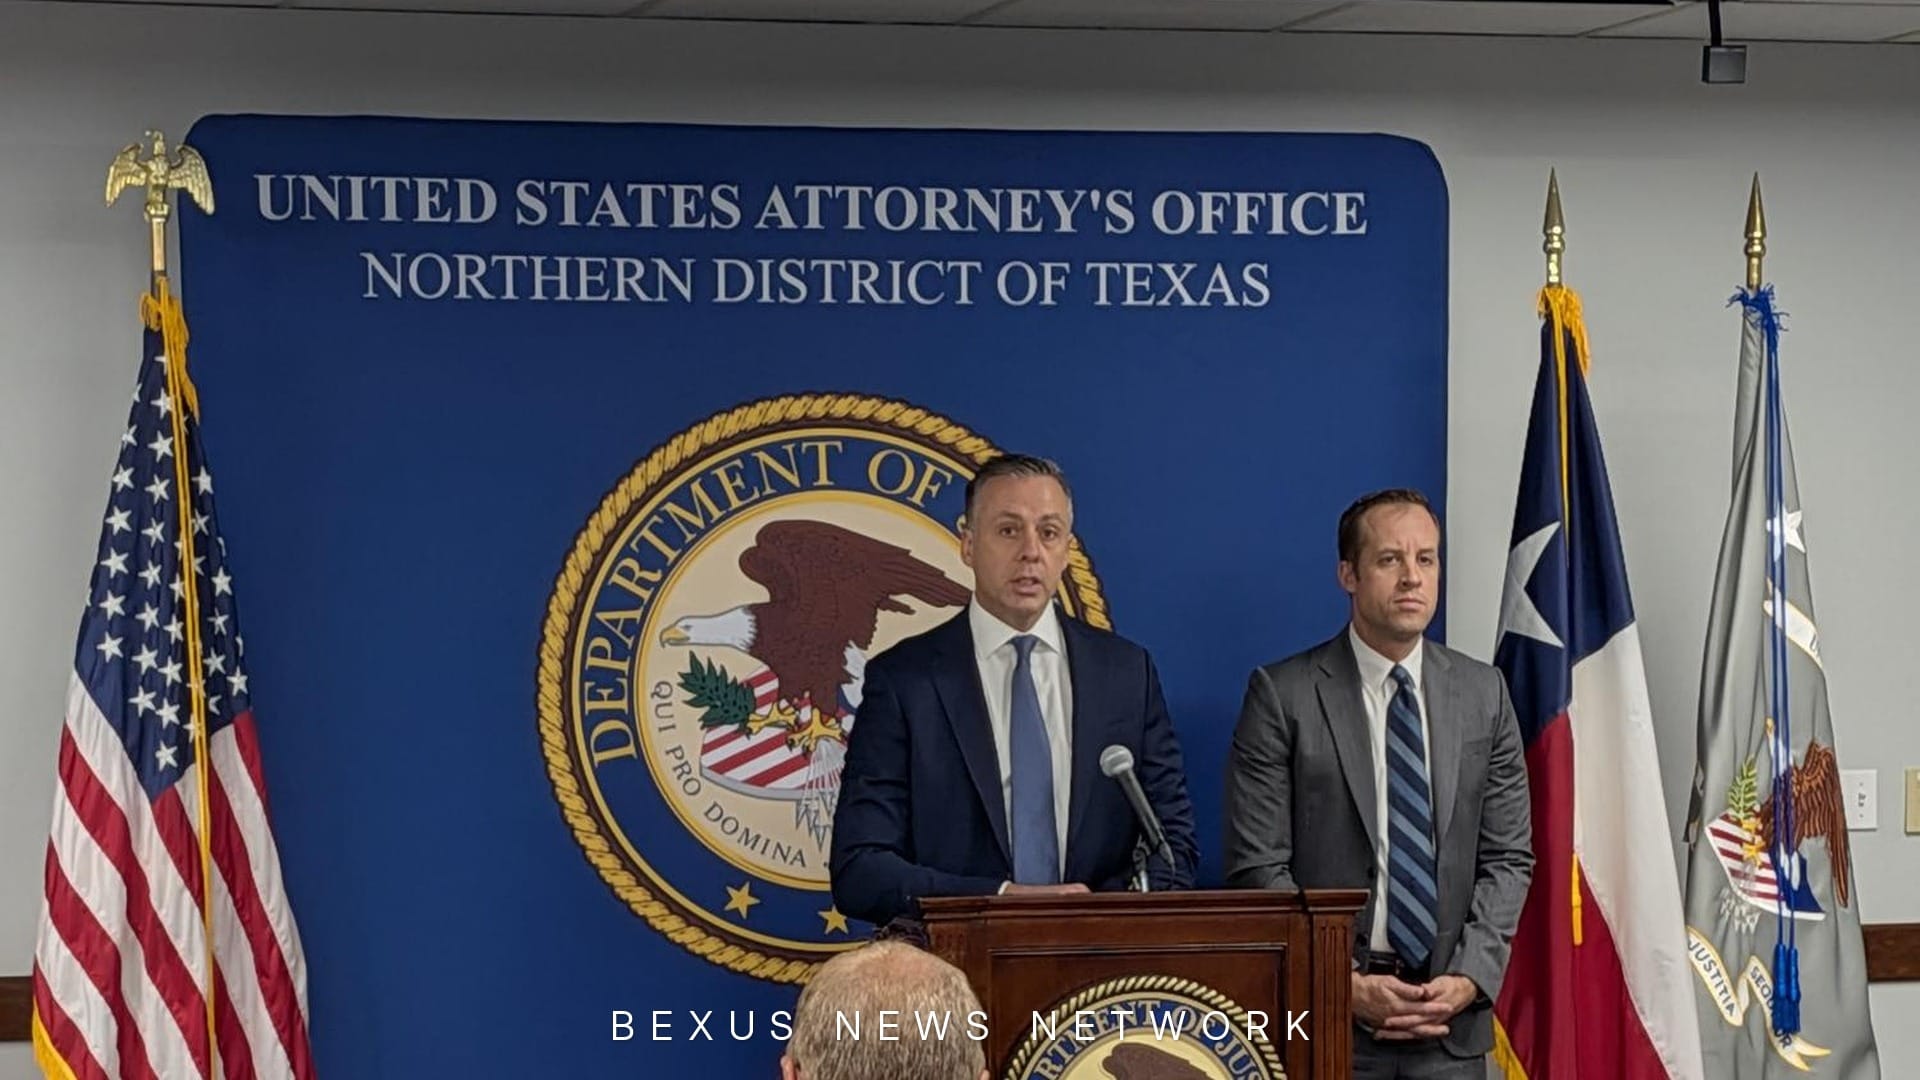
Il 13 ottobre il Dipartimento della Giustizia degli Stati Uniti ha annunciato un'azione congiunta contro lo schema dei lavoratori da remoto nel settore informatico (IT) del governo nordcoreano. La Procura Federale per il Distretto Settentrionale dell'Ohio ha incriminato 14 persone in relazione a una cospirazione che ha colpito oltre 70 aziende statunitensi, e tra queste sono stati arrestati due cittadini statunitensi. Il Federal Bureau of Investigation (FBI) ha perquisito oltre 40 basi note come «fattorie di laptop» in Texas e ha sequestrato circa 187 computer portatili e dispositivi di accesso remoto, secondo quanto riportato nel comunicato stampa del Dipartimento della Giustizia.
Le misure annunciate dal Dipartimento della Giustizia
Lo stesso giorno, anche l'account ufficiale su X della Divisione per la Sicurezza Nazionale del Dipartimento della Giustizia ha comunicato le azioni congiunte, riportando le incriminazioni e gli arresti in Ohio e Texas, nonché il sequestro di circa 187 dispositivi informatici. Anche l'ufficio dell'FBI di Cleveland ha dichiarato che, in base alla propria indagine, la Procura del Distretto Settentrionale dell'Ohio ha incriminato 14 individui e che 70 aziende sono state colpite. Il numero degli imputati e delle aziende vittime riguarda annunci rilasciati da entrambe le agenzie sullo stesso caso, e non costituisce la somma di cifre relative a casi distinti.
https://x.com/DOJNatSec/status/2110089489452253489
https://x.com/FBICleveland/status/2110144855032709629
Secondo il Dipartimento della Giustizia, l'atto d'accusa contiene quattro capi d'imputazione, ossia cospirazione legata a frode telematica, riciclaggio di denaro e furto d'identità. Le denominazioni dei reati riflettono la formulazione dell'atto d'accusa, e lo stesso Dipartimento della Giustizia ha precisato al termine del comunicato stampa che i contenuti dell'atto d'accusa costituiscono mere accuse e che gli imputati sono presunti innocenti fino a quando non venga provata la loro colpevolezza oltre ogni ragionevole dubbio in tribunale. Essere «incriminati» non significa che «la colpevolezza sia stata stabilita». Tra le 14 persone incriminate, due identità sono coperte da segreto e i loro nomi non sono stati resi noti nel comunicato stampa del Dipartimento della Giustizia.
Le persone arrestate sono Michael James Bostel della Pennsylvania e Juan Cecilio Peña Carrillo del Texas, entrambi cittadini statunitensi, come dichiarato dalla Procura del Distretto Settentrionale dell'Ohio. Gli altri soggetti incriminati includono cittadini cinesi indicati come residenti in Cina. Questo elenco rappresenta la composizione degli imputati indicata dall'accusa nell'atto d'accusa.
Come funzionava lo schema
Secondo quanto sostenuto dall'accusa nell'atto di imputazione, il meccanismo funzionava nel modo seguente: i lavoratori informatici nordcoreani utilizzavano documenti d'identità rubati o falsificati, reti private virtuali (VPN) e infrastrutture proxy per apparire come cittadini statunitensi residenti negli Stati Uniti, per poi candidarsi ed essere assunti per posizioni lavorative da remoto nel settore IT presso aziende statunitensi. I complici all'interno degli Stati Uniti ricevevano, custodivano e configuravano nelle proprie abitazioni molteplici computer portatili forniti dalle aziende vittime, installavano software di accesso remoto e si occupavano di trasferire i proventi verso conti controllati dalla Corea del Nord, stando a quanto asserito dalla procura.
Gli investigatori hanno denominato queste basi, in cui venivano ammassati molteplici laptop nelle abitazioni, «laptop farm» («fattorie di laptop»). Il Dipartimento della Giustizia ha dichiarato che questo schema è proseguito dal 2019 fino a circa luglio 2025, generando circa 3 milioni di dollari di proventi dalle aziende colpite, e che tale denaro sembra essere stato inviato a entità sanzionate controllate dalla Corea del Nord. I 3 milioni di dollari e i canali di trasferimento sono asserzioni formulate dalla procura nell'atto d'accusa e nel comunicato stampa, non un importo accertato da una sentenza giudiziaria. I settori delle aziende vittime comprendono sanità, telecomunicazioni, supporto informatico, commercio al dettaglio e manifattura, coinvolgendo aziende situate in Ohio, in altri 16 stati e a Washington D.C., come specificato dalla procura.
In Texas è stata condotta un'operazione separata. Dal 21 al 25 settembre, l'FBI ha perquisito oltre 40 siti noti o sospettati di essere fattorie di laptop in Texas e, nell'ambito dell'operazione complessiva denominata «Lone Star Roundup», ha sequestrato circa 187 laptop e apparecchiature tastiera-video-mouse (KVM). L'account ufficiale del Direttore dell'FBI ha riportato, nel riepilogo settimanale relativo allo schema nordcoreano, 14 persone incriminate, 2 arrestate e oltre 180 dispositivi sequestrati. Il computo del comunicato stampa del Dipartimento della Giustizia indica «circa 187 dispositivi», mentre il post del Direttore dell'FBI riporta «più di 180 dispositivi».
https://x.com/FBIDirectorKash/status/2111192508780642687
L'avvertimento rivolto alle aziende
Il Dipartimento della Giustizia ha reso noto che lo stesso giorno l'FBI ha emesso un avviso pubblico (PSA) rivolto alle aziende. L'avviso spiega che, con il miglioramento delle capacità di rilevamento da parte del settore privato, i lavoratori IT nordcoreani stanno reclutando più attivamente facilitatori statunitensi, ampliando i compiti a loro assegnati e, in alcuni casi, subappaltando l'intero lavoro a personale di paesi terzi. Il comunicato stampa del Dipartimento della Giustizia ha menzionato contestualmente i precedenti avvisi volti a sollecitare le aziende a rafforzare la verifica dell'identità nei processi di assunzione.
«Famous Chollima» è una denominazione identificativa attribuita da CrowdStrike e non un termine riconosciuto dal tribunale. Il governo nordcoreano non ha rilasciato alcuna reazione ufficiale in merito a questa incriminazione.
Poiché le fattorie di laptop si avvalgono di indirizzi residenziali statunitensi e facilitatori americani, la procura descrive questo caso non semplicemente come un'attività di hacking estera, bensì come una vicenda in cui si intrecciano furti d'identità e processi di assunzione sul territorio degli Stati Uniti. Il Dipartimento della Giustizia ha precisato che tale misura rientra in un'iniziativa volta a bloccare le entrate illecite nordcoreane, ricordando che azioni analoghe si sono verificate anche a giugno e novembre 2025, nonché ad aprile e maggio 2026.
L'avviso congiunto del maggio 2022 citato dal Dipartimento della Giustizia spiegava che un singolo lavoratore IT nordcoreano può arrivare a guadagnare fino a 300.000 dollari all'anno. Si tratta di una descrizione generale contenuta nell'avviso e non di una cifra confermata come reddito personale dei presenti imputati, motivo per cui i due dati non vanno confusi. Il comunicato stampa ha inoltre menzionato una ricompensa fino a 5 milioni di dollari offerta dal Dipartimento di Stato per informazioni pertinenti.
Estorsione e sottrazione di dati specificate nel nuovo avviso del 2025
Prima di questa incriminazione, il Federal Bureau of Investigation ha aggiornato progressivamente il testo delle proprie avvertenze sulle ulteriori attività condotte all'interno delle aziende dai lavoratori IT nordcoreani dopo l'assunzione. L'avviso pubblico emesso dall'FBI il 23 gennaio 2025 (PSA I-012325-PSA) ha riportato casi in cui i lavoratori scoperti hanno chiesto riscatti tenendo in ostaggio dati proprietari e codice sottratti, pubblicando il codice dell'azienda vittima se le richieste non venivano accolte. Lo stesso avviso spiegava che tali soggetti potrebbero copiare i repository di codice aziendale, come GitHub, su profili personali o account cloud privati, e tentare di raccogliere credenziali e cookie di sessione per avviare sessioni di lavoro da dispositivi non aziendali (Avviso IC3 dell'FBI, 2025-01-23). Indipendentemente dalle asserzioni relative al trasferimento dei proventi contenute nell'atto d'accusa, il punto cardine dell'avviso federale è che l'accesso stesso alla rete aziendale può costituire un canale di esfiltrazione di dati.