Amerikaans ministerie van Justitie kondigt aanklacht tegen 14 personen, arrestatie van 2 personen en inbeslagname van circa 187 apparaten aan in verband met Noord-Koreaanse constructie met externe IT-krachten
https://x.com/FBIDallas/status/2110112211779654086
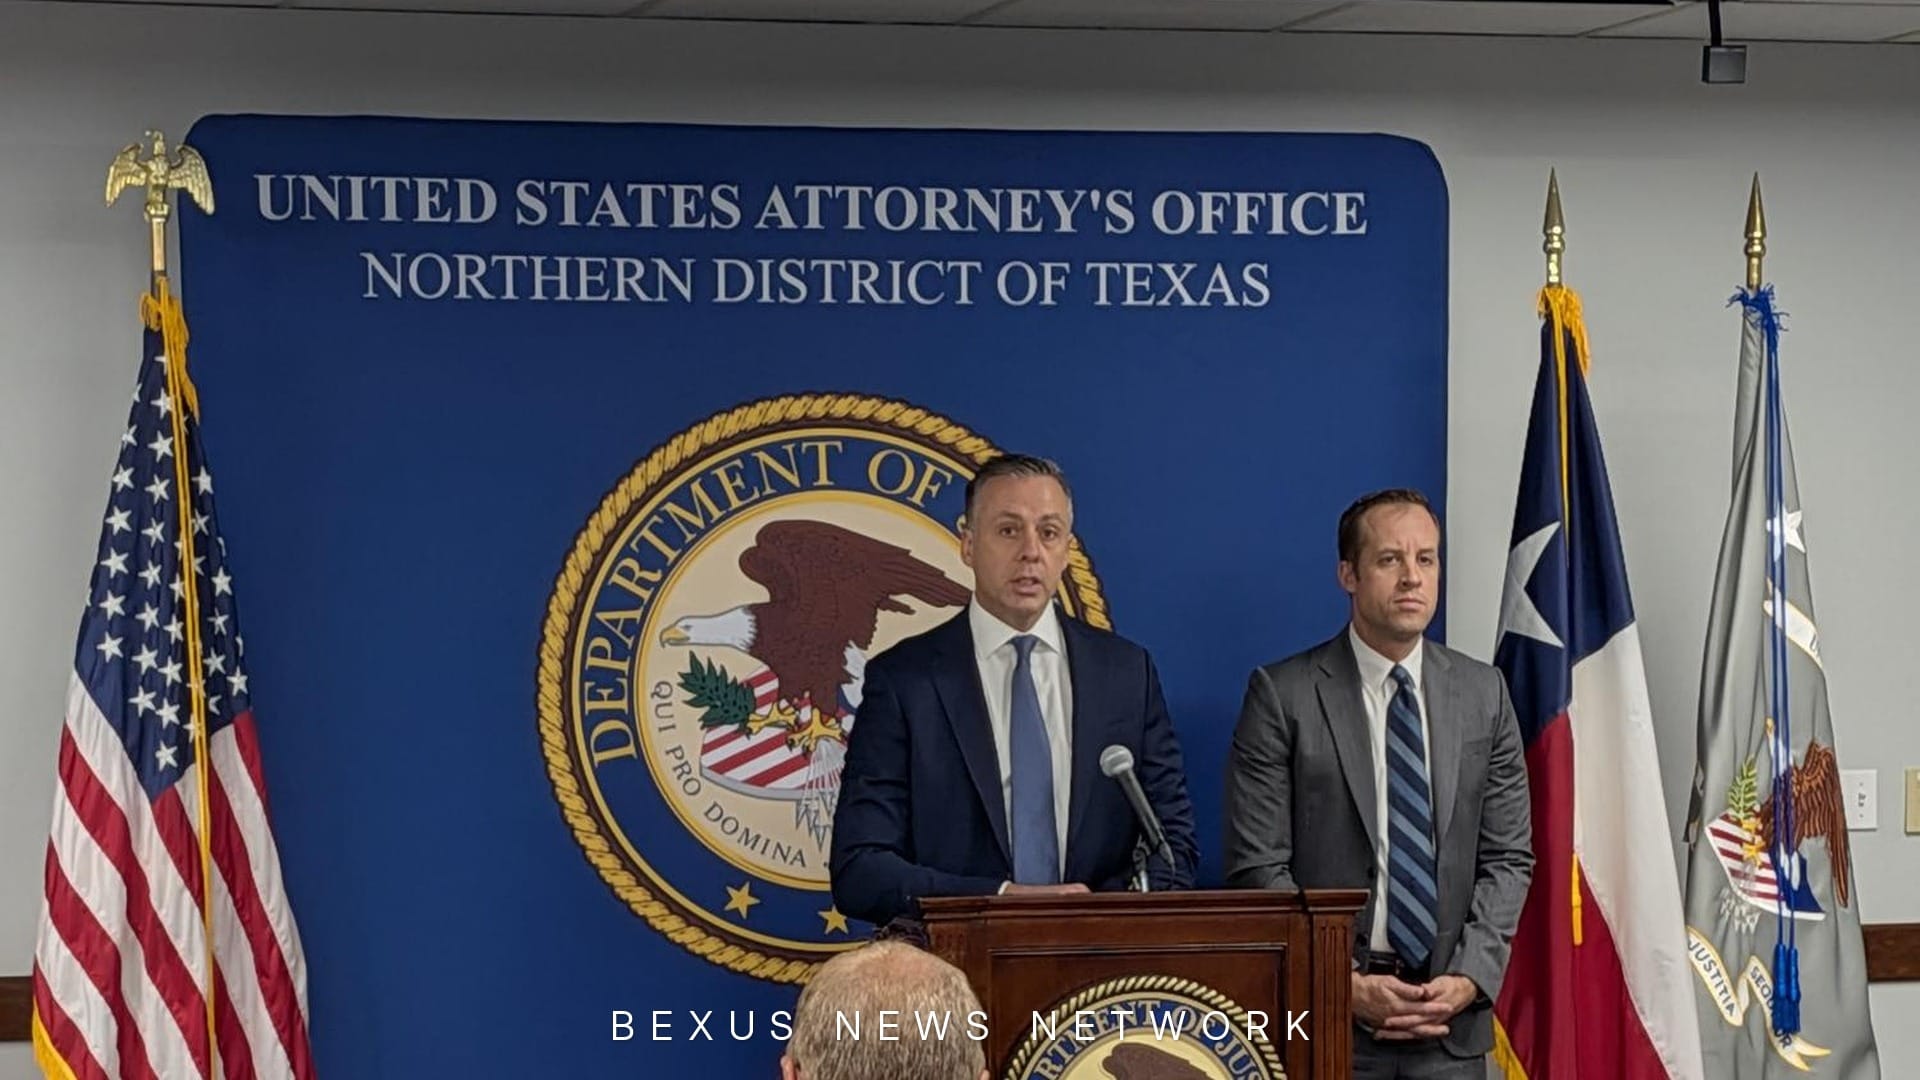
Het Amerikaanse ministerie van Justitie heeft op 13 oktober een gezamenlijke actie aangekondigd tegen de methodiek van de Noord-Koreaanse overheid met betrekking tot externe informatietechnologie (IT)-krachten. Het federale parket van het Northern District of Ohio heeft 14 personen aangeklaagd in verband met een samenzwering die meer dan 70 Amerikaanse bedrijven heeft getroffen, en van hen zijn 2 personen met de Amerikaanse nationaliteit gearresteerd. Het Federal Bureau of Investigation (FBI) heeft in Texas meer dan 40 locaties doorzocht die worden aangeduid als 「laptop farms」 en heeft circa 187 laptops en apparatuur voor externe toegang in beslag genomen, zo meldt een persbericht van het ministerie van Justitie.
Door het ministerie van Justitie aangekondigde maatregelen
Het officiële X-account van de National Security Division van het ministerie van Justitie maakte op dezelfde dag eveneens melding van de gezamenlijke actie en vermeldde de aanklachten en arrestaties in Ohio en Texas alsmede de inbeslagname van circa 187 computerapparaten. Het FBI-kantoor in Cleveland verklaarde eveneens dat op basis van eigen onderzoek het parket van het Northern District of Ohio 14 personen heeft aangeklaagd en dat 70 bedrijven schade hebben geleden. Het aantal aangeklaagde personen en getroffen bedrijven betreft mededelingen van beide instanties over dezelfde zaak en is geen optelsom van cijfers uit verschillende zaken.
https://x.com/DOJNatSec/status/2110089489452253489
https://x.com/FBICleveland/status/2110144855032709629
Volgens het ministerie van Justitie omvat de aanklacht vier tenlasteleggingen, namelijk samenzwering in verband met draadfraude (wire fraud), witwassen en identiteitsdiefstal. De benamingen van de delicten zijn ontleend aan de formulering in de tenlastelegging, en het ministerie van Justitie verklaarde aan het einde van het persbericht ook dat de inhoud van de tenlastelegging slechts beschuldigingen betreft en dat de verdachten worden vermoed onschuldig te zijn totdat hun schuld in de rechtbank buiten redelijke twijfel is bewezen. 「Aangeklaagd zijn」 betekent niet 「schuldig bevonden zijn」. Van 2 van de 14 aangeklaagde personen zijn de identiteitsgegevens verzegeld (sealed) en werden hun namen niet vrijgegeven in het persbericht van het ministerie van Justitie.
De gearresteerde personen zijn Michael James Bostel uit Pennsylvania en Juan Cecilio Peña Carrillo uit Texas; beiden hebben de Amerikaanse nationaliteit, zo meldde het parket van het Northern District of Ohio. Onder de overige aangeklaagden bevinden zich Chinese staatsburgers van wie wordt vermeld dat zij in China woonachtig zijn. Deze lijst weerspiegelt de samenstelling van de verdachten zoals door het openbaar ministerie in de aanklacht vermeld.
Hoe de werkwijze functioneerde
De werkwijze die het openbaar ministerie in de aanklacht stelt, is als volgt. Noord-Koreaanse IT-krachten deden zich met gestolen of vervalste identiteitspapieren en infrastructuur van virtuele particuliere netwerken (VPN) en proxy's voor als Amerikanen binnen de Verenigde Staten, waarna zij solliciteerden naar en werden aangenomen voor externe IT-banen bij Amerikaanse bedrijven. Handlangers binnen de Verenigde Staten ontvingen, bewaarden en configureerden meerdere door de getroffen bedrijven verstrekte laptops in hun eigen woning, installeerden software voor externe toegang en waren verantwoordelijk voor het overmaken van het verdiende geld naar door Noord-Korea gecontroleerde rekeningen, zo stelt het parket.
Deze uitvalsbases waar meerdere laptops thuis staan opgesteld, werden door de opsporingsdiensten aangeduid als 「laptop farms (laptop farm)」. Het ministerie van Justitie verklaarde dat deze praktijken voortduurden van 2019 tot omstreeks juli 2025, dat er ongeveer 3 miljoen dollar aan inkomsten werd gegenereerd bij de getroffen bedrijven, en dat het geld vermoedelijk is overgemaakt naar door Noord-Korea gecontroleerde entiteiten die onder sancties vallen. Het bedrag van 3 miljoen dollar en de overboekingsroutes zijn beweringen van het parket in de aanklacht en het persbericht, en betreffen geen door een gerechtelijke uitspraak vastgestelde bedragen. De getroffen sectoren betroffen de gezondheidszorg, telecommunicatie, cyberondersteuning, detailhandel en productie; bedrijven in Ohio, 16 andere staten en Washington D.C. behoorden daartoe, schreef het openbaar ministerie.
In Texas vond een afzonderlijke operatie plaats. De FBI doorzocht van 21 tot en met 25 september meer dan 40 locaties in Texas die bekendstonden als of vermoed werden laptop farms te zijn, en nam tijdens de overkoepelende operatie 「Lone Star Roundup」 circa 187 laptops en KVM-apparatuur (toetsenbord, video, muis) in beslag. Het officiële account van de FBI-directeur vermeldde in het wekelijkse overzicht met betrekking tot de Noord-Koreaanse constructie 14 aanklachten, 2 arrestaties en de inbeslagname van meer dan 180 apparaten. Het aantal in het persbericht van het ministerie van Justitie luidt 「circa 187 apparaten」, terwijl het bericht van de FBI-directeur spreekt van 「meer dan 180 apparaten」.
https://x.com/FBIDirectorKash/status/2111192508780642687
Waarschuwing uitgevaardigd aan bedrijven
Het ministerie van Justitie maakte bekend dat de FBI op dezelfde dag een openbare waarschuwing (Public Service Announcement, PSA) voor bedrijven heeft uitgebracht. De waarschuwing legt uit dat Noord-Koreaanse IT-krachten, doordat de detectie door particuliere bedrijven is verbeterd, actiever Amerikaanse handlangers ronselen, het takenpakket van deze handlangers uitbreiden en in sommige gevallen het gehele werk weer uitbesteden aan krachten in derde landen. Het persbericht van het ministerie van Justitie verwees tevens naar eerdere waarschuwingen met de strekking dat bedrijven de identiteitscontrole tijdens het wervingsproces moeten aanscherpen.
「Famous Chollima」 is een identificatienaam die door CrowdStrike aan deze activiteit is toegekend en is geen door de rechtbank vastgestelde benaming. De Noord-Koreaanse overheid heeft geen officiële reactie gegeven op deze aanklachten.
Omdat laptop farms gebruikmaken van woonadressen binnen de Verenigde Staten en Amerikaanse handlangers, omschrijft het openbaar ministerie dit als een zaak die niet louter buitenlandse hacking betreft, maar verweven is met identiteitsdiefstal en wervingsprocedures binnen de Verenigde Staten. Het ministerie van Justitie schreef dat deze maatregel onderdeel is van een initiatief om Noord-Koreaanse illegale inkomsten af te snijden, en dat vergelijkbare maatregelen ook plaatsvonden in juni en november 2025 en in april en mei 2026.
De door het ministerie van Justitie aangehaalde gezamenlijke waarschuwing van mei 2022 lichtte toe dat individuele Noord-Koreaanse IT-krachten tot wel 300.000 dollar per jaar kunnen verdienen. Dit is een algemene beschrijving uit de waarschuwing en geen vastgesteld bedrag van het individuele inkomen van de verdachten in deze zaak, waardoor dit niet door elkaar moet worden gehaald. Het persbericht vermeldde tevens een beloning van het ministerie van Buitenlandse Zaken tot maximaal 5 miljoen dollar voor relevante inlichtingen.
In de waarschuwing van 2025 nieuw gespecificeerde afpersing en data-exfiltratie
Voorafgaand aan deze aanklacht heeft de FBI stapsgewijs de waarschuwingsteksten bijgewerkt over welke bijkomende handelingen Noord-Koreaanse IT-krachten binnen bedrijven verrichten nadat zij zijn aangenomen. De op 23 januari 2025 door de FBI uitgebrachte openbare waarschuwing (PSA I-012325-PSA) vermeldde dat er gevallen zijn geweest waarin krachten van wie de identiteit werd ontdekt, ontvreemde bedrijfseigen gegevens en broncode gijzelden om losgeld te eisen en, indien de eis niet werd ingewilligd, de broncode van het getroffen bedrijf openbaar maakten. Dezelfde waarschuwing legde uit dat zij bedrijfsopslagplaatsen voor code, zoals GitHub, kunnen kopiëren naar persoonlijke profielen of persoonlijke cloudaccounts, en inloggegevens en sessiecookies kunnen verzamelen om werksessies te openen vanaf andere apparatuur dan bedrijfsapparaten (FBI IC3-waarschuwing, 2025-01-23). Los van de in deze tenlastelegging gestelde geldoverdrachten is de kern van de federale waarschuwing dat toegang tot het bedrijfsnetwerk op zichzelf al een kanaal voor datalekken kan vormen.