Departamentul de Justiție al SUA anunță inculparea a 14 persoane, arestarea a 2 persoane și confiscarea a aproximativ 187 de dispozitive în legătură cu schema lucrătorilor IT la distanță din Coreea de Nord
https://x.com/FBIDallas/status/2110112211779654086
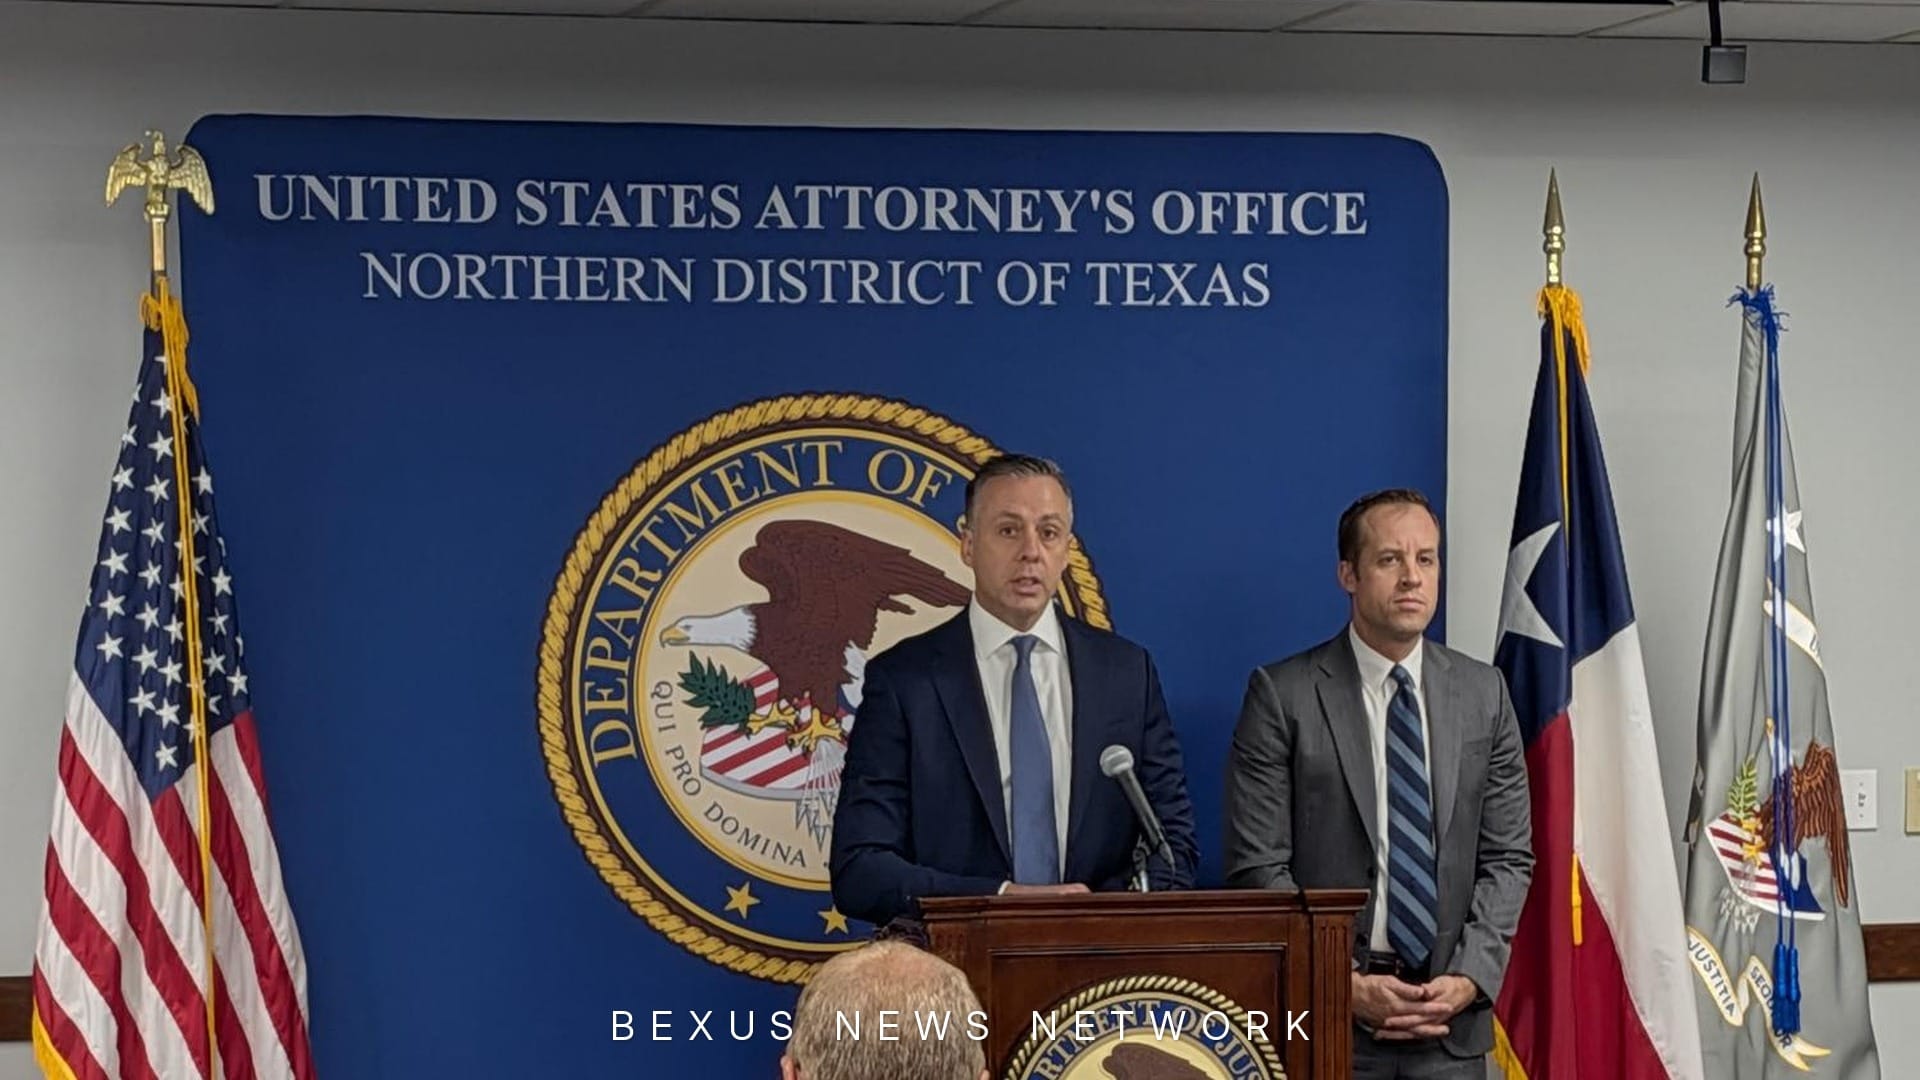
Departamentul de Justiție al SUA a anunțat pe 13 octombrie acțiuni coordonate împotriva schemei lucrătorilor la distanță din domeniul tehnologiei informației (IT) ai guvernului nord-coreean. Procuratura Federală pentru Districtul de Nord din Ohio a pus sub acuzare 14 persoane în legătură cu o conspirație care a afectat peste 70 de companii americane, dintre care 2 cetățeni americani au fost arestați. Biroul Federal de Investigații (FBI) a percheziționat peste 40 de locații cunoscute drept „ferme de laptopuri” în Texas și a confiscat aproximativ 187 de laptopuri și echipamente de acces la distanță, potrivit comunicatului de presă al Departamentului de Justiție.
Măsurile anunțate de Departamentul de Justiție
Contul oficial de X al Diviziei de Securitate Națională a Departamentului de Justiție a anunțat în aceeași zi acțiunile coordonate, menționând inculpările și arestările din Ohio și Texas, precum și confiscarea a aproximativ 187 de dispozitive informatice. Biroul FBI din Cleveland a precizat, de asemenea, în urma propriei investigații, că Procuratura pentru Districtul de Nord din Ohio a pus sub acuzare 14 persoane și că 70 de companii au fost afectate. Numărul persoanelor inculpate și al companiilor afectate provine din anunțurile ambelor agenții referitoare la același caz, nefiind o sumă a unor cifre din cazuri diferite.
https://x.com/DOJNatSec/status/2110089489452253489
https://x.com/FBICleveland/status/2110144855032709629
Potrivit Departamentului de Justiție, punerea sub acuzare conține patru capete de acuzare, mai exact conspirație legată de fraudă electronică (wire fraud), spălare de bani și furt de identitate. Denumirile infracțiunilor reflectă formularea din rechizitoriu, iar Departamentul de Justiție a precizat, de asemenea, la finalul comunicatului de presă, că acuzațiile din rechizitoriu sunt simple alegații, iar inculpații sunt prezumați nevinovați până când vinovăția le va fi dovedită dincolo de orice îndoială rezonabilă în instanță. „A fost inculpat” nu înseamnă „a fost găsit vinovat”. Dintre cele 14 persoane puse sub acuzare, identitatea a 2 persoane este secretizată (sub sigiliu), numele lor nefiind făcute publice în comunicatul de presă al Departamentului de Justiție.
Persoanele arestate sunt Michael James Bostell din Pennsylvania și Juan Cecilio Peña Carrillo din Texas, ambii fiind cetățeni americani, a precizat Procuratura pentru Districtul de Nord din Ohio. Ceilalți inculpați includ cetățeni chinezi despre care se menționează că au reședința în China. Această listă reprezintă componența inculpaților menționată de procurori în actul de acuzare.
Modul în care a funcționat schema
Iată cum susțin procurorii în rechizitoriu că a funcționat schema: lucrătorii IT nord-coreeni au folosit documente de identitate furate sau falsificate, precum și o infrastructură de rețele private virtuale (VPN) și proxy-uri pentru a părea cetățeni americani aflați pe teritoriul SUA, după care au aplicat și au fost angajați pe posturi IT la distanță în companii americane. Complicii din Statele Unite au primit, depozitat și configurat în locuințele lor mai multe laptopuri emise de companiile victime, au instalat software de acces la distanță și s-au ocupat de transferul banilor câștigați către conturi controlate de Coreea de Nord, susțin procurorii.
Aceste puncte de sprijin unde erau adunate mai multe laptopuri în locuințe au fost numite de autorități „ferme de laptopuri” (laptop farm). Departamentul de Justiție a declarat că această schemă a continuat din 2019 până în jurul lunii iulie 2025, generând venituri de aproximativ 3 milioane de dolari de la companiile victime, bani care par să fi fost trimiși către entități sancționate controlate de Coreea de Nord. Suma de 3 milioane de dolari și traseul transferurilor reprezintă susțineri formulate de procurori în rechizitoriu și în comunicatul de presă, și nu o sumă stabilită printr-o hotărâre judecătorească. Sectoarele afectate includ sănătatea, telecomunicațiile, asistența cibernetică, comerțul cu amănuntul și producția, fiind vizate companii din Ohio, alte 16 state și Washington, D.C., au precizat procurorii.
În Texas a avut loc o operațiune separată. FBI a percheziționat între 21 și 25 septembrie peste 40 de locații din Texas cunoscute sau suspectate drept ferme de laptopuri, iar în cadrul întregii operațiuni intitulate „Lone Star Roundup” a confiscat aproximativ 187 de laptopuri și echipamente tastatură-video-mouse (KVM). Contul oficial al directorului FBI a menționat într-un raport săptămânal 14 persoane inculpate, 2 persoane arestate și peste 180 de dispozitive confiscate în legătură cu schema nord-coreeană. Datele din comunicatul de presă al Departamentului de Justiție indică „aproximativ 187 de dispozitive”, în timp ce postarea directorului FBI menționează „peste 180 de dispozitive”.
https://x.com/FBIDirectorKash/status/2111192508780642687
Avertismentele adresate companiilor
Departamentul de Justiție a precizat că, în aceeași zi, FBI a emis un avertisment public destinat companiilor (PSA). Avertismentul explică faptul că, pe măsură ce capacitățile de detecție ale companiilor private s-au îmbunătățit, lucrătorii IT nord-coreeni recrutează mai activ facilitatori americani, extind sarcinile încredințate acestora și, în unele cazuri, își schimbă metoda subcontractând întreaga muncă către personal dintr-o țară terță. Comunicatul de presă al Departamentului de Justiție a menționat, de asemenea, avertismentele anterioare prin care companiile erau îndemnate să consolideze verificarea identității în procesul de recrutare.
„Famous Chollima” este o denumire de identificare atribuită de CrowdStrike și nu o denumire recunoscută de instanță. Guvernul nord-coreean nu a oferit o reacție oficială la aceste inculpări.
Deoarece fermele de laptopuri folosesc adrese de domiciliu din SUA și complici americani, procurorii descriu acest caz nu doar ca pe un atac cibernetic extern, ci ca pe un caz complex ce implică furt de identitate și proceduri de angajare pe teritoriul SUA. Departamentul de Justiție a menționat că această măsură face parte dintr-o inițiativă de blocare a veniturilor ilicite ale Coreei de Nord, acțiuni de același tip având loc și în iunie și noiembrie 2025, precum și în aprilie și mai 2026.
Avertismentul comun din mai 2022 menționat de Departamentul de Justiție explica faptul că lucrătorii IT nord-coreeni pot câștiga individual până la 300.000 de dolari pe an. Aceasta este o descriere generală din cadrul avertismentului și nu o sumă confirmată drept venit individual al actualilor inculpați, nefiind confundată cu acesta. Comunicatul de presă a menționat, de asemenea, recompensa de până la 5 milioane de dolari oferită de Departamentul de Stat pentru informații relevante.
Șantajul și exfiltrarea de date, detaliate recent în avertismentele din 2025
Înaintea acestor inculpări, Biroul Federal de Investigații a actualizat treptat formulările de avertizare privind acțiunile suplimentare pe care lucrătorii IT nord-coreeni le întreprind în interiorul companiilor după ce sunt angajați. Avertismentul public emis de FBI la 23 ianuarie 2025 (PSA I-012325-PSA) a menționat cazuri în care lucrătorii a căror identitate a fost descoperită au cerut răscumpărare ținând captive date proprietare și coduri sustrase, iar dacă cererile nu erau acceptate, au făcut public codul companiei victime. Același avertisment a explicat că aceștia ar putea încerca să copieze depozitele de cod ale companiei, cum ar fi de pe GitHub, în profiluri personale sau conturi de cloud personale și să colecteze credențiale și cookie-uri de sesiune pentru a deschide sesiuni de lucru de pe alte dispozitive decât cele ale companiei (Avertisment FBI IC3, 23.01.2025). Dincolo de susținerile din actualul rechizitoriu privind transferul de venituri, punctul central al avertismentului federal este că însuși accesul la rețeaua companiei poate deveni un canal de scurgere a datelor.